Recorded Futureで何がわかるか
Recorded Futureは、インターネット上の膨大な情報源から、サイバー攻撃にかかわる情報を集めて分析し、利用者がすぐに使える形で届けるサービスです(脅威インテリジェンス)。
当社のブログで紹介したSecurityScorecardが「外から見た守りの状態」を点数にするのに対し、Recorded Futureは「攻撃者の側で何が起きているか」を伝えます。この記事では、2024年に当社で評価版を試したときの記録をもとに、仕組みと使いどころを整理します。
脅威インテリジェンスとは
脅威インテリジェンスとは、攻撃者、攻撃の手口、悪用されている脆弱性、攻撃に使われるサーバーなどの情報を集めて分析し、防御に役立つ形にまとめたものです。自社を狙った攻撃にも、無差別な攻撃キャンペーンにも、早めに備えることができ、侵入の痕跡を調べるときの手がかりにもなります。
情報の集め先
- サーフェスウェブ
検索エンジンで見つかる、一般に公開されたWebサイトです。ニュース、セキュリティベンダーのブログ、SNSなどが含まれます。
- ディープウェブ
ログインが必要なサイトや、公開されていないデータベースなど、検索エンジンでは見つからない領域です。
- ダークウェブ
Torなどの特殊なブラウザでしか接続できない領域です。盗まれた情報の売買や、攻撃者どうしのやり取りが行われるフォーラムやマーケットがあります。
IoC(侵害の痕跡)
IoC(Indicator of Compromise)は、サーバーや端末、ネットワークが侵害されているかもしれないことを示す痕跡です。たとえば、ふだん接続しないIPアドレスやドメイン、既知のマルウェアのファイルのハッシュ値、DNSの不自然な通信パターン、アカウントの権限が引き上げられた記録などです。
脅威インテリジェンスは、このIoCが「危険なものかどうか」を、根拠とあわせて教えてくれます。
どういう仕組みで情報を届けるか
Recorded Futureは、ニュースサイト、技術系のブログ、SNS、コードの共有サイト、ペーストサイト、アンダーグラウンドのフォーラム、ダークウェブなど、100万を超える情報源から文書を集め、機械学習と自然言語処理で自動的に分析しています。
集めた情報から、IPアドレス、ドメイン、ファイルのハッシュ値、脆弱性(CVE)、マルウェア、攻撃グループといった「エンティティ」を取り出し、互いの関係を結びつけてデータベースにしています。
リスクスコアとリスクルール
IPアドレスやドメインなどのエンティティには、0〜99のリスクスコアが付きます。スコアは「リスクルール」で決まり、たとえば「マルウェアのC2サーバーとして確認された」「フィッシングに使われた」といったルールに当てはまると、その重大度に応じて点数が上がります。
| リスクスコア | 区分 |
|---|---|
| 90〜99 | Very Malicious(非常に悪質) |
| 65〜89 | Malicious(悪質) |
| 25〜64 | Suspicious(疑わしい) |
| 5〜24 | Unusual(通常と異なる) |
| 0 | リスクの根拠が見つかっていない |
どのルールに当てはまったかと、その根拠となった情報源へのリンクが一緒に表示されるため、アナリストが自分で中身を確かめられます。スコアだけを信じるのではなく、根拠をたどって判断できる点が、この製品の大きな特徴です。
Insikt Group
Recorded Futureには、Insikt Groupという調査チームがあります。攻撃グループの動向や、実際に悪用されている脆弱性などについてレポートを出しており、製品の画面からそのレポートを参照できます。
何に使えるか
Recorded Futureは、目的ごとに分かれた「モジュール」を組み合わせて契約します。主なモジュールは次のとおりです。
| モジュール | わかること・できること |
|---|---|
| Brand Intelligence | 自社を装ったフィッシングサイトや偽アプリ、経営幹部になりすましたSNSアカウントを見つけ、削除依頼(テイクダウン)までを早める |
| Threat Intelligence | 自社や同じ業界を狙う攻撃グループの動きと、使われている戦術・技術・手順(TTP)を追う |
| Vulnerability Intelligence | 実際に悪用されている脆弱性を知り、どのパッチを先に当てるべきかを決める |
| Third-Party Intelligence | 取引先や関連会社のリスクを監視する。買収前の調査にも使える |
| SecOps Intelligence | IPアドレスやドメインなどのIoCをすばやく調べ、アラートの優先順位付け(トリアージ)を速くする。SIEMとの連携やサンドボックスも使える |
| Identity Intelligence | 従業員や顧客のIDとパスワードの漏えいを見つける |
| Attack Surface Intelligence | インターネットに公開された自社の資産と、対応が必要な脆弱性を洗い出す |
| Geopolitical Intelligence | 海外拠点の周辺のテロ、紛争、法規制などの地政学的なリスクを知る |
| Payment Fraud Intelligence | 漏えいしたカード情報や、ECサイトのカード情報を盗む攻撃(Magecartなど)を見つける |
インテリジェンスカードで調べる
ポータルの検索窓に、気になるドメイン、メールアドレス、電話番号、IPアドレス、CVE番号などを入れると、「インテリジェンスカード」と呼ばれる要約が表示されます。当社が評価版で試したときの例です。
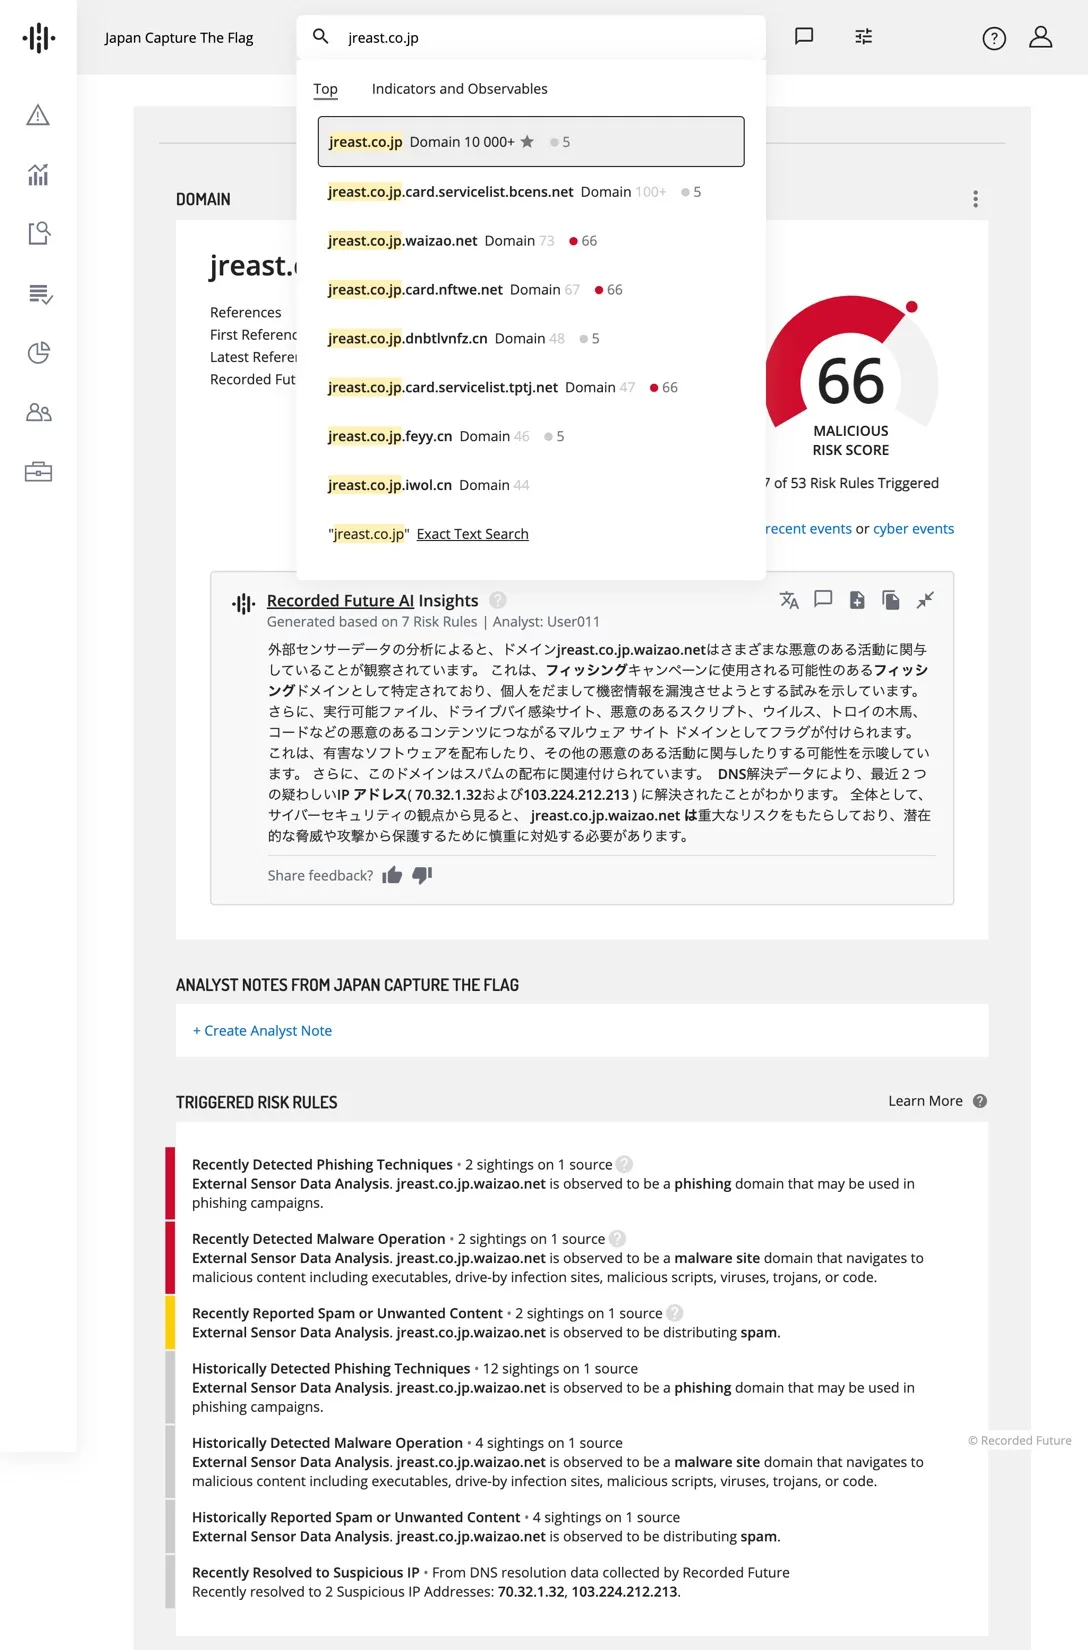
不審なメールに書かれたドメイン
従業員が受け取ったメールに書かれていた、鉄道会社の公式サイトに似せたドメインを検索しました。リスクスコアは66(Malicious)で、フィッシングに使われたドメインとして判定されています。
「Triggered Risk Rules」には、当てはまったリスクルールが重大度の順に並びます。そのドメインが指していたIPアドレスも表示されるため、IPアドレスの側もファイアウォールで止めておくと効果的です。フィッシングサイトのドメインは次々に変わるからです。
偽サイトと公式サイトのスクリーンショットも保存されていて、見比べることができます。
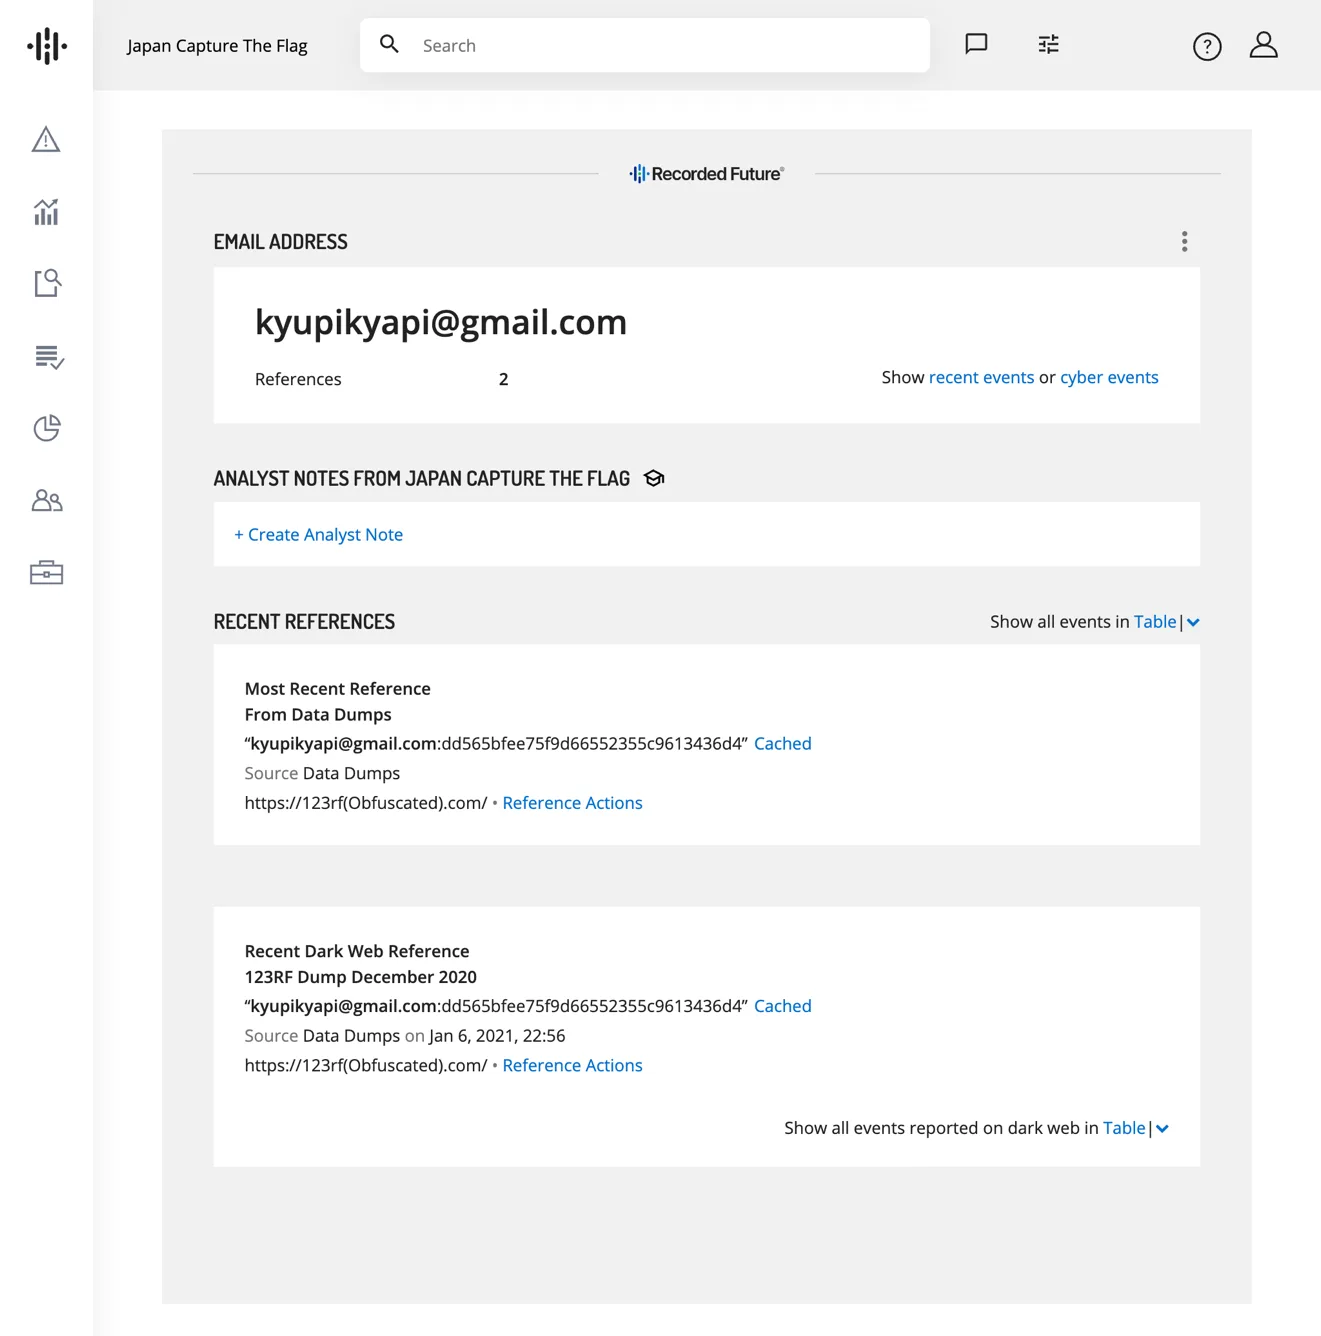
従業員のメールアドレス
筆者自身のメールアドレスを検索してみました。過去に情報が漏えいした写真素材サイト「123RF」の流出データに、そのメールアドレスとパスワードのハッシュ値が含まれていることがわかりました。
流出データはダークウェブなどで出回っています。業務で使うクラウドサービスでは、パスワードの使い回しをやめ、二要素認証を徹底する必要があります。
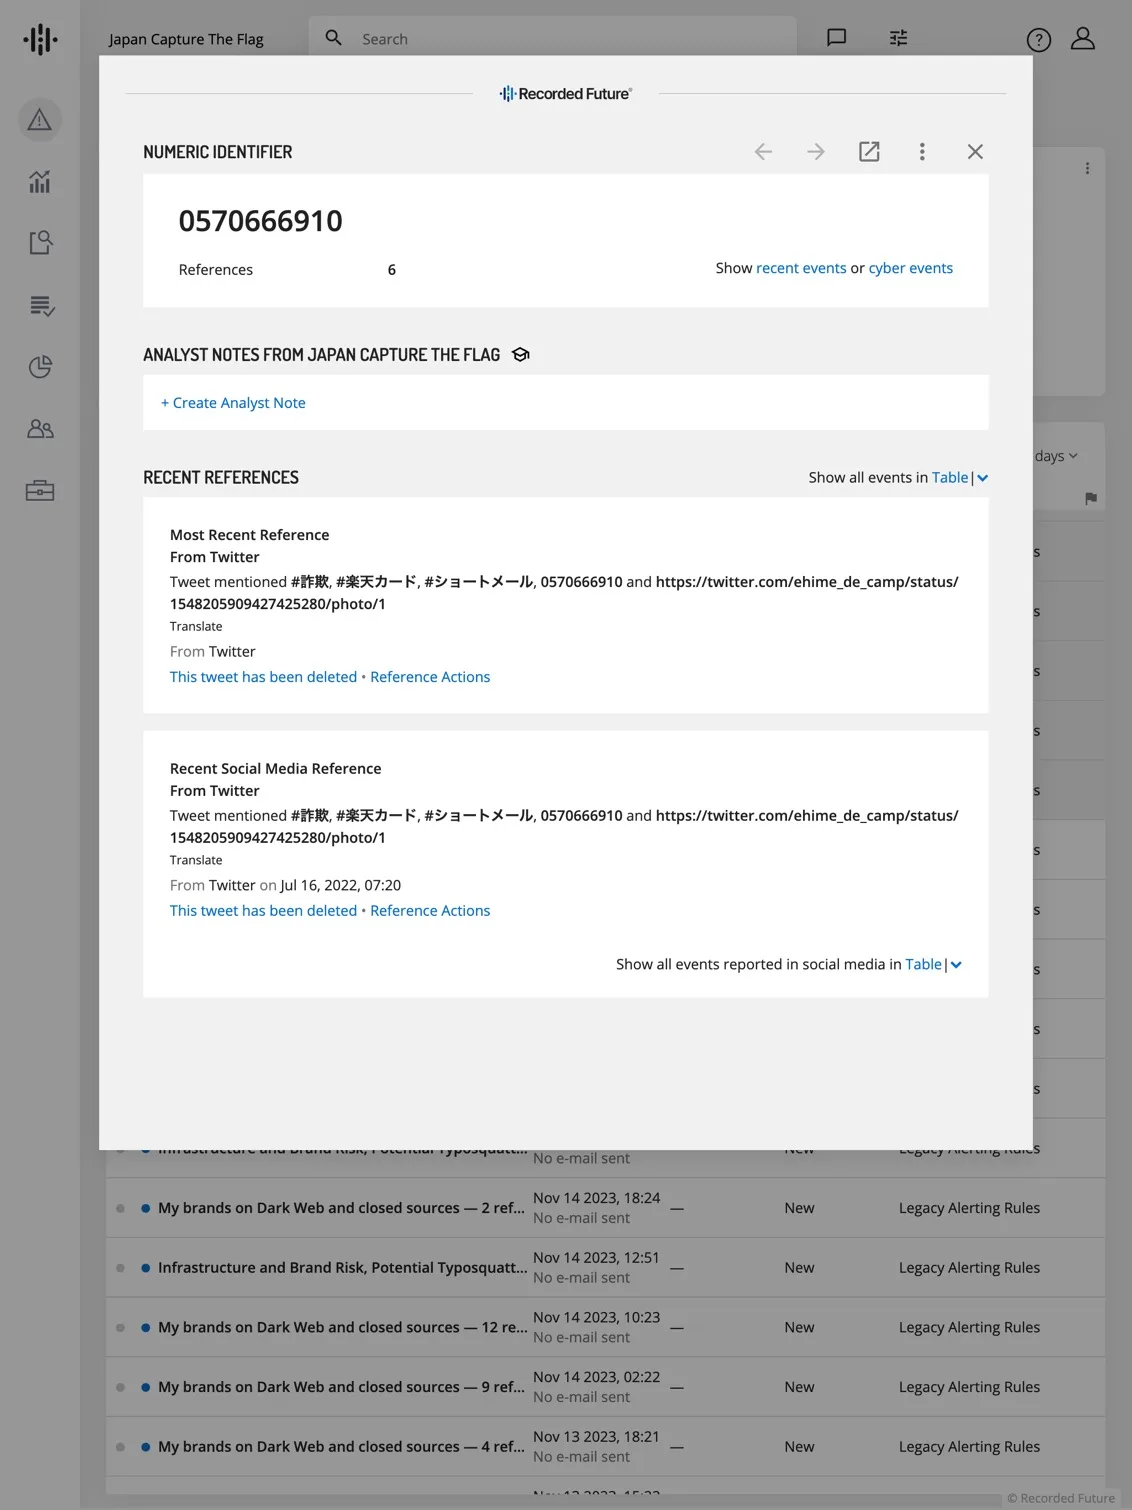
不審なSMSの送信元の電話番号
カード会社を装ったSMSが届いたので、送信元の電話番号を検索しました。リスクスコアは付いていませんでしたが、詐欺SMSとしてSNS上で注意が呼びかけられていることがわかりました。
根拠となった投稿にそのままたどり着けるため、危険かどうか、信頼できる情報かを自分たちで確かめられます。情報源には、SNSのほか、セキュリティ関連のサイト、ペーストサイト、アンダーグラウンドのフォーラム、ダークウェブなどがあります。
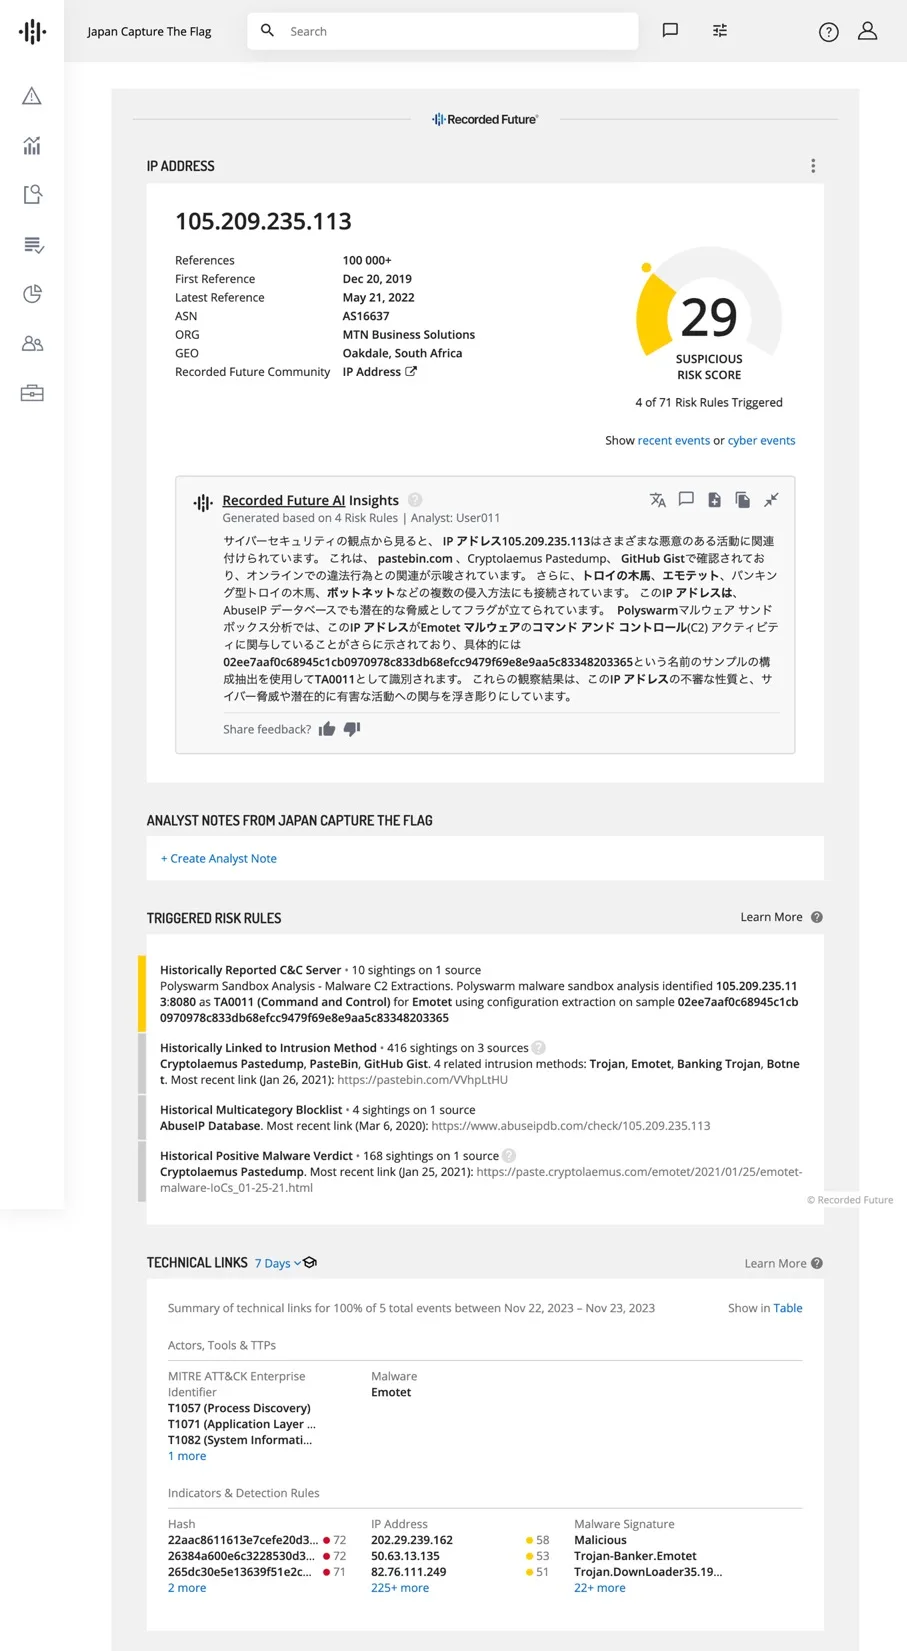
プロキシのログにあった外部のIPアドレス
プロキシサーバーのログから外部のIPアドレスを選んで検索すると、リスクスコア29(Suspicious)のカードが表示されました。マルウェア(Emotet)を配布するC2サーバーとして、サンドボックスの解析で確認されたことがあるIPアドレスでした。
同じサブネットの中で、ほかにリスクスコアが付いているIPアドレスもまとめて表示されるので、範囲ごとに止めることもできます。
話題になっているCVE番号
Active Directoryのドメインコントローラーを乗っ取られるおそれがある脆弱性「Zerologon」(CVE-2020-1472)を検索しました。リスクスコアは最高ランクの99で、実際に悪用されている(Exploited in the Wild)と判定されています。
影響を受ける製品、NVDの説明、各社のアドバイザリへのリンク、Insikt Groupのレポートがまとめて表示され、最初の対応をすばやく決められます。
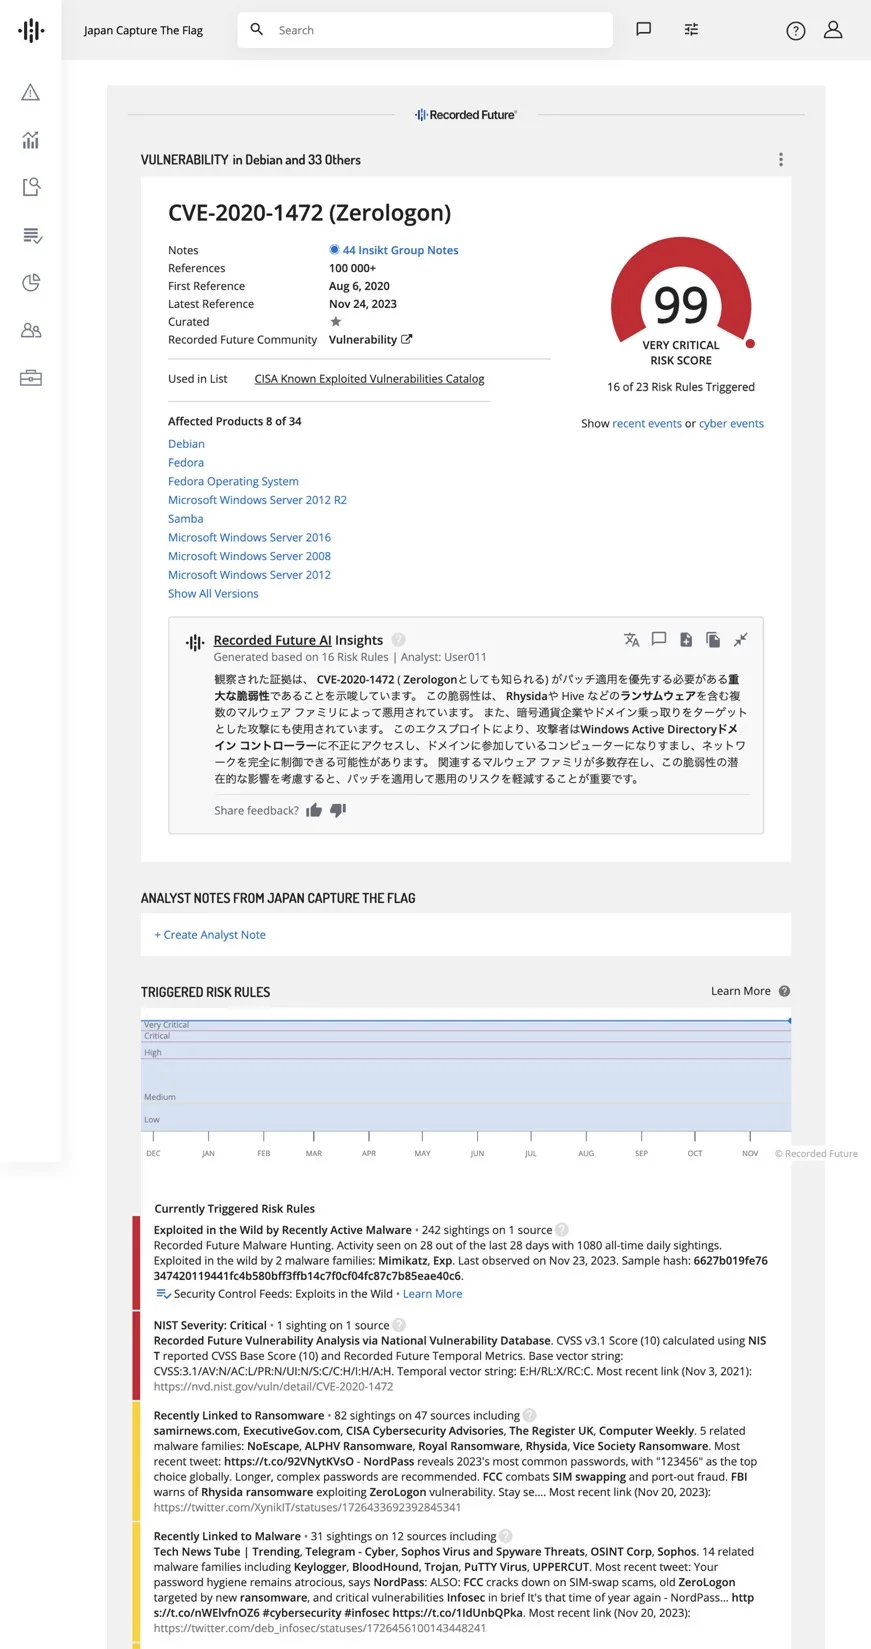
どの例でも、判定の理由と元の情報源が一緒に示されるため、「危険かどうか」「信頼できる情報か」を自分たちで判断できます。
Torブラウザでしか開けないダークウェブのリークサイトも、製品に組み込まれた安全なブラウザ機能から確認できます。
SIEMに組み込む
Recorded Futureは単体でも使えますが、SIEMに組み込むと効果が大きくなります。社内のログに出てくるIPアドレスやドメインを、Recorded Futureのリスクリストと自動で突き合わせ、危険な接続先を見つけられるからです。
Splunkとの連携
- Recorded Future App for Splunkを入れる
Splunkにアプリを追加し、アプリの設定画面でRecorded FutureのAPIのURLとトークンを登録します。
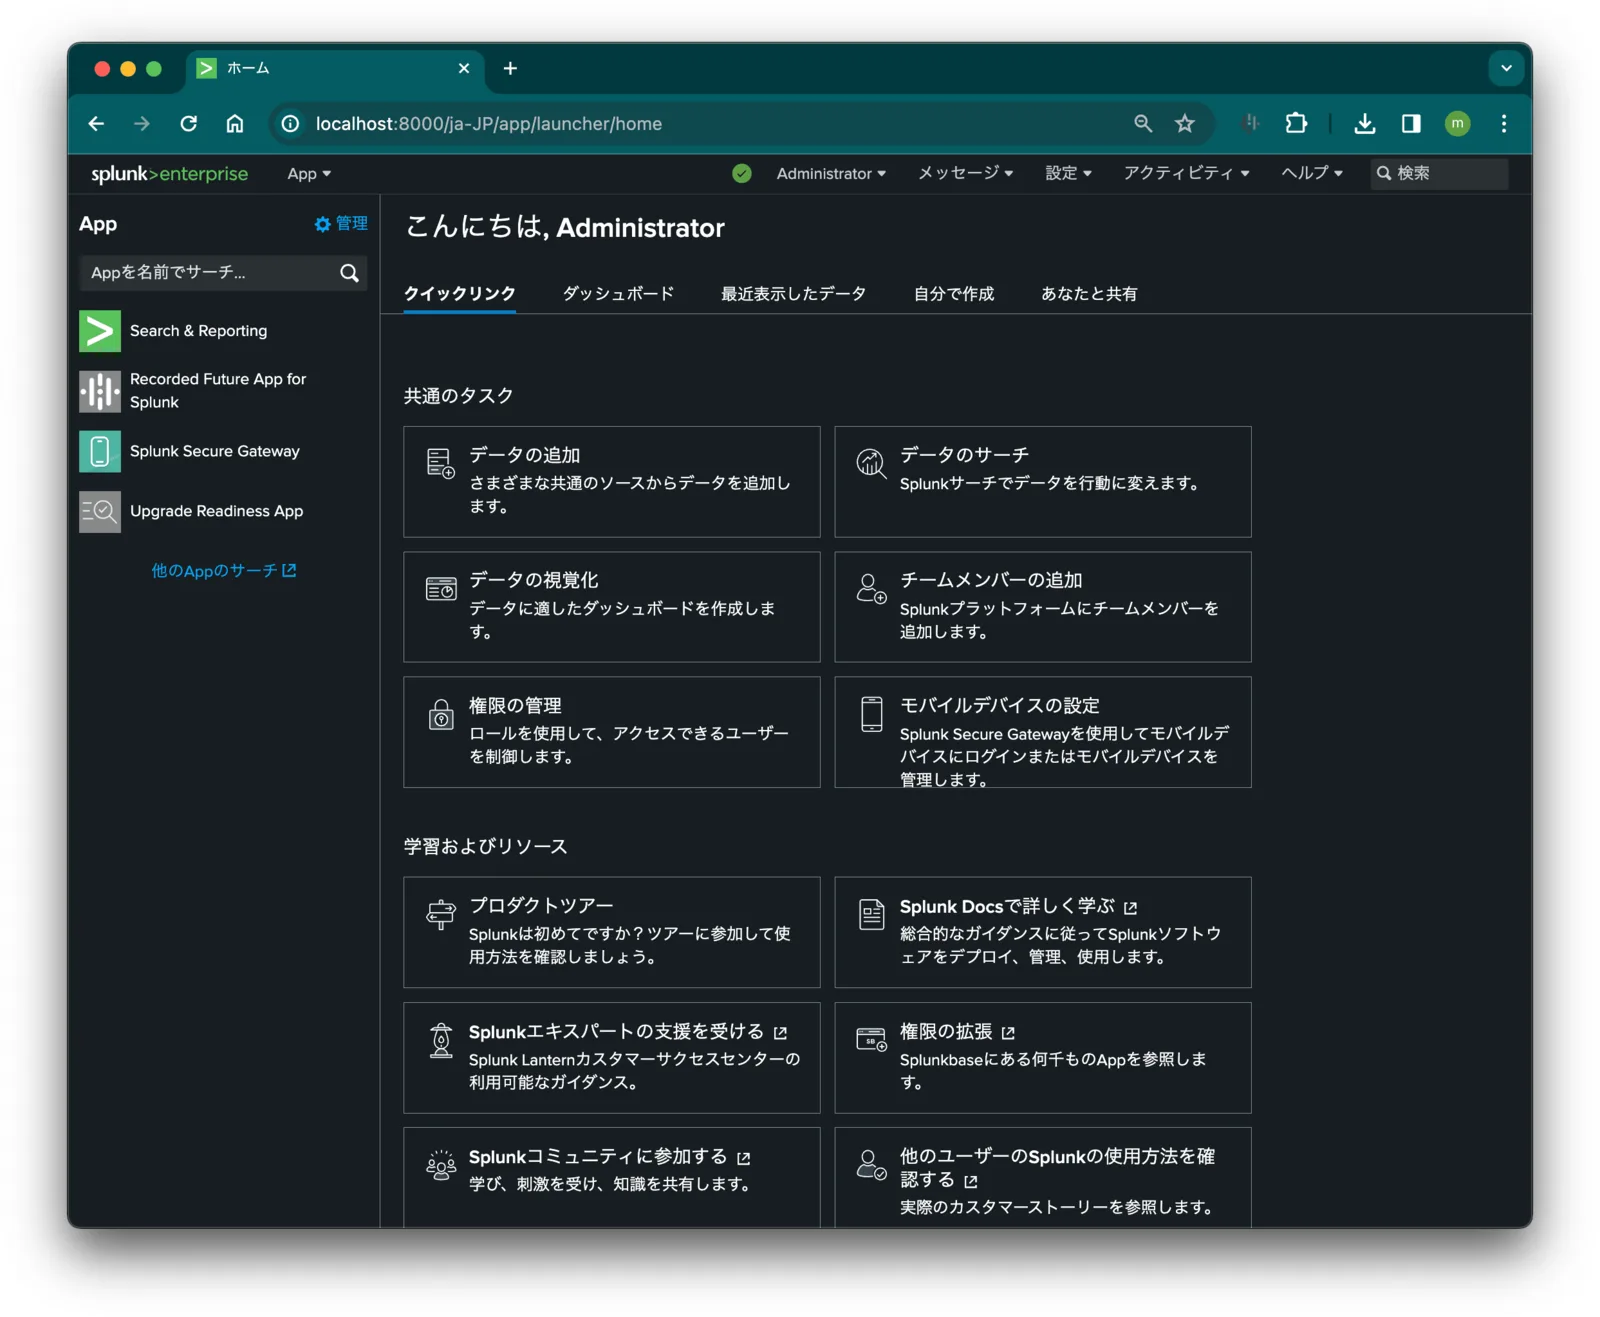
Splunkのホーム画面:左のアプリ一覧にRecorded Future App for Splunkが加わる 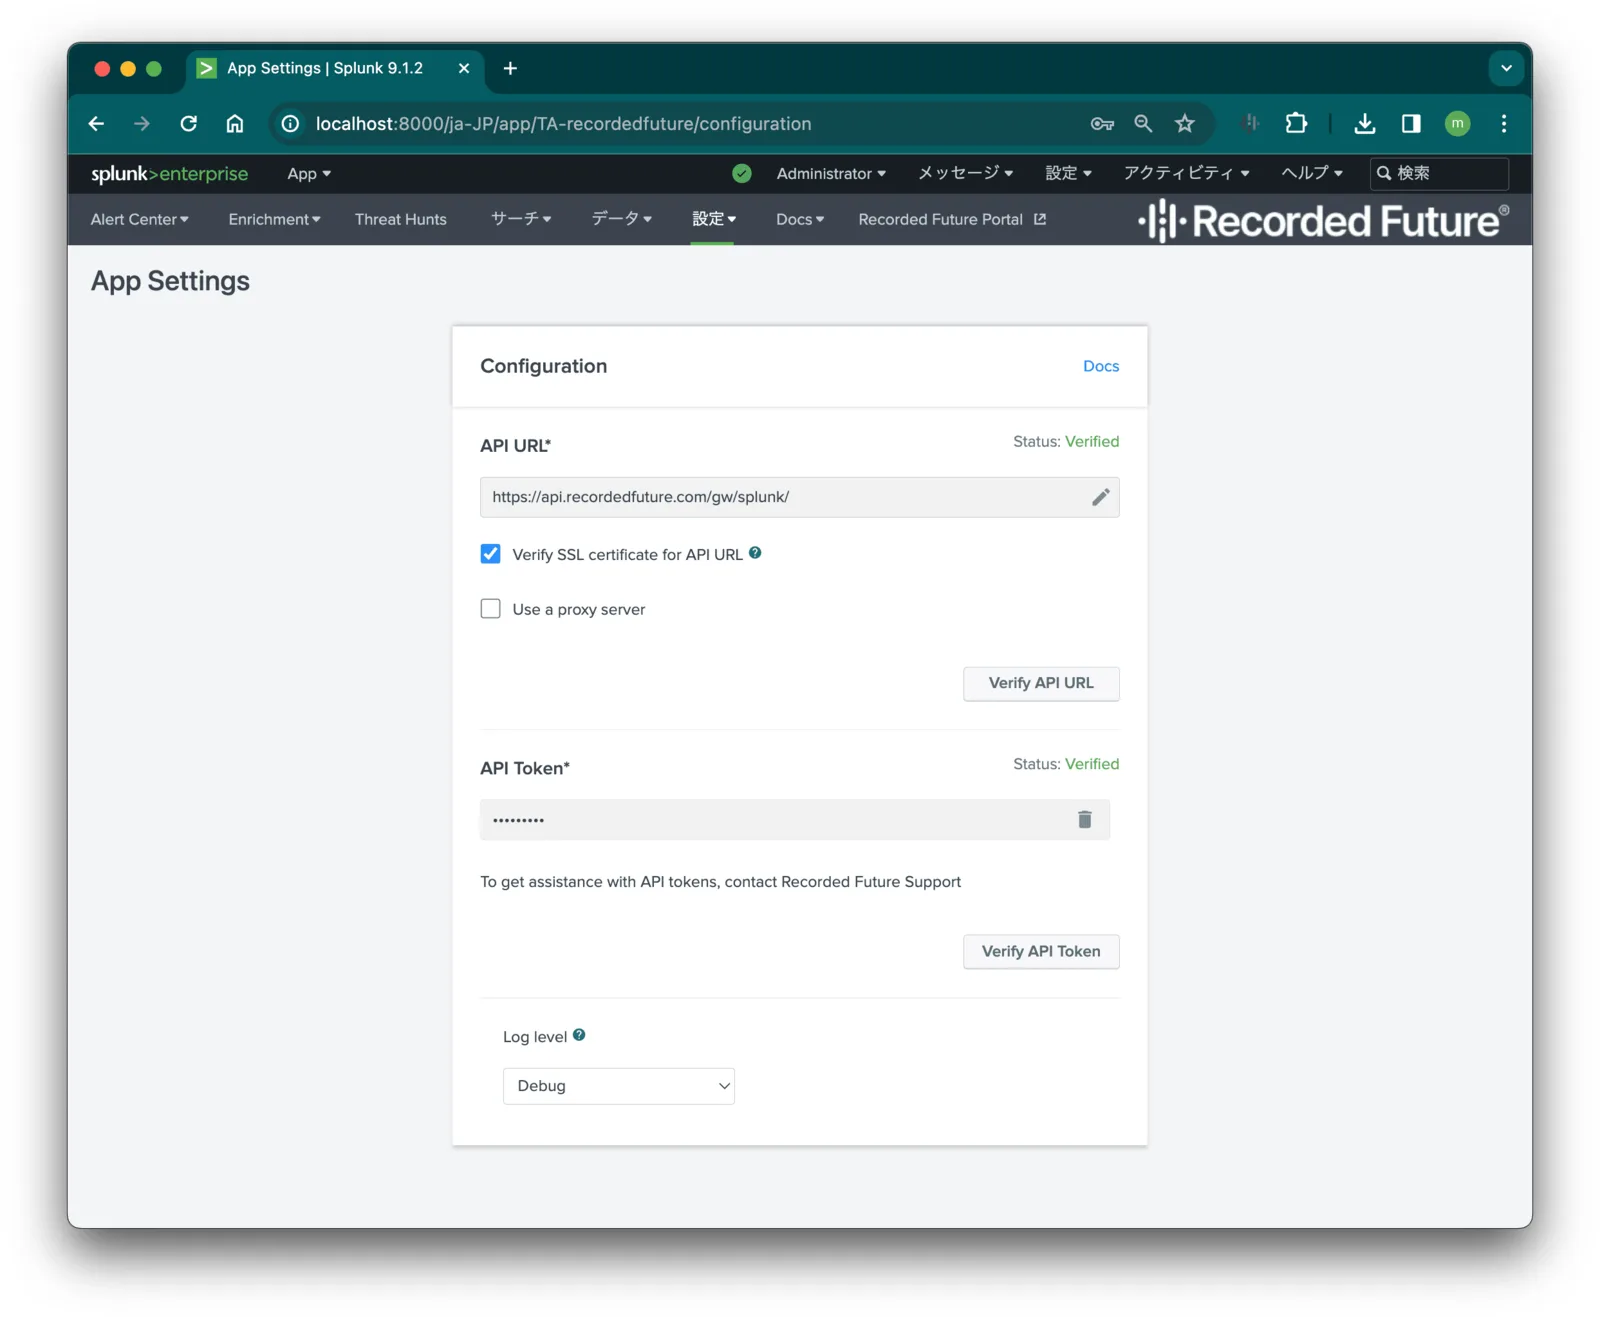
アプリの設定:APIのURLとトークンを登録し、接続を確認する - 突き合わせる社内のログを決める
たとえば、プロキシサーバー(Squid)に記録された、PCが接続したIPアドレスと、名前解決したドメインを対象にします。
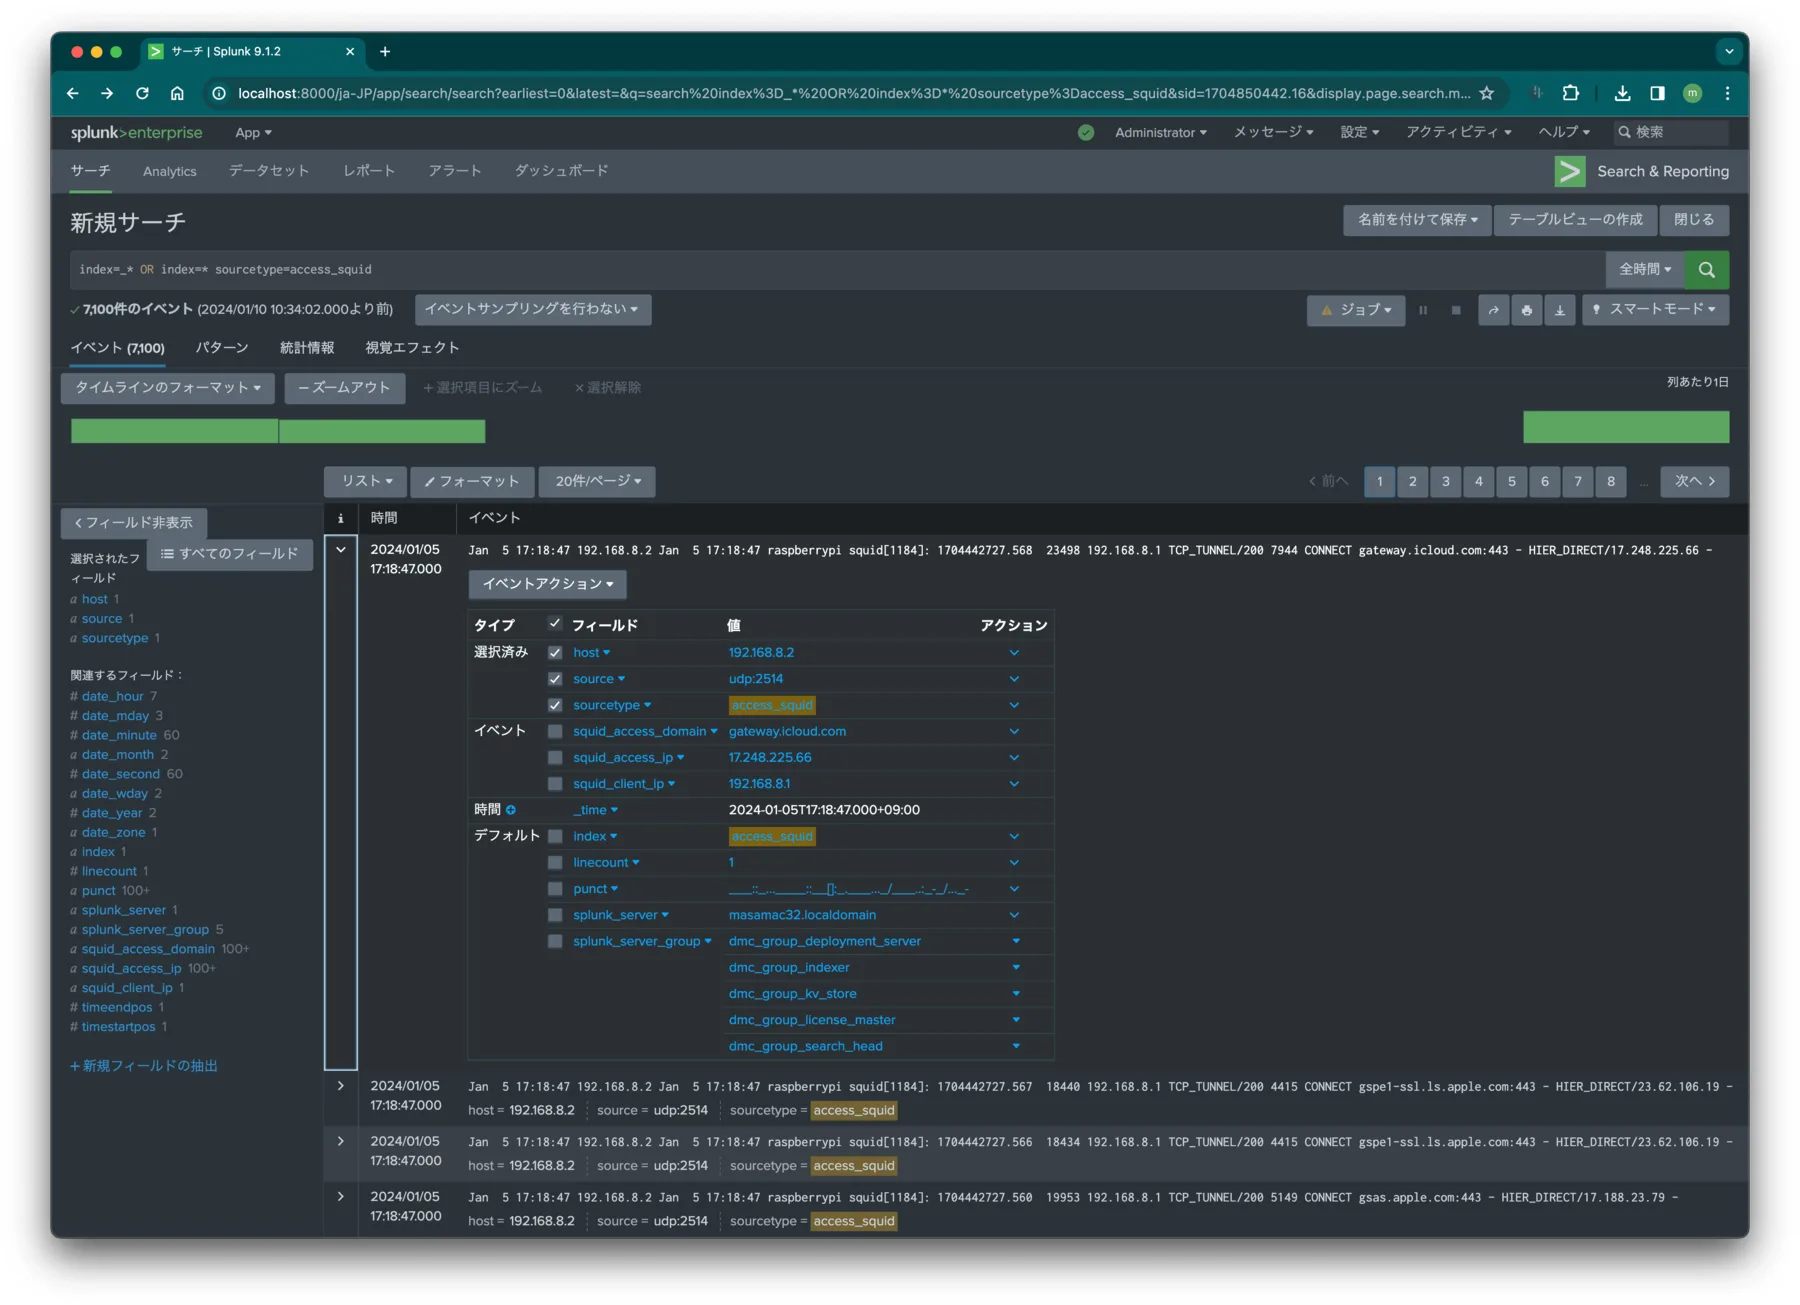
Splunkに取り込んだプロキシのログ:接続先のIPアドレスやドメインのフィールドを確認する - 相関(コリレーション)を設定する
Recorded Futureのリスクリスト(ここではIPアドレスのリスト)を選び、突き合わせる社内のログのインデックスとフィールドを指定します。
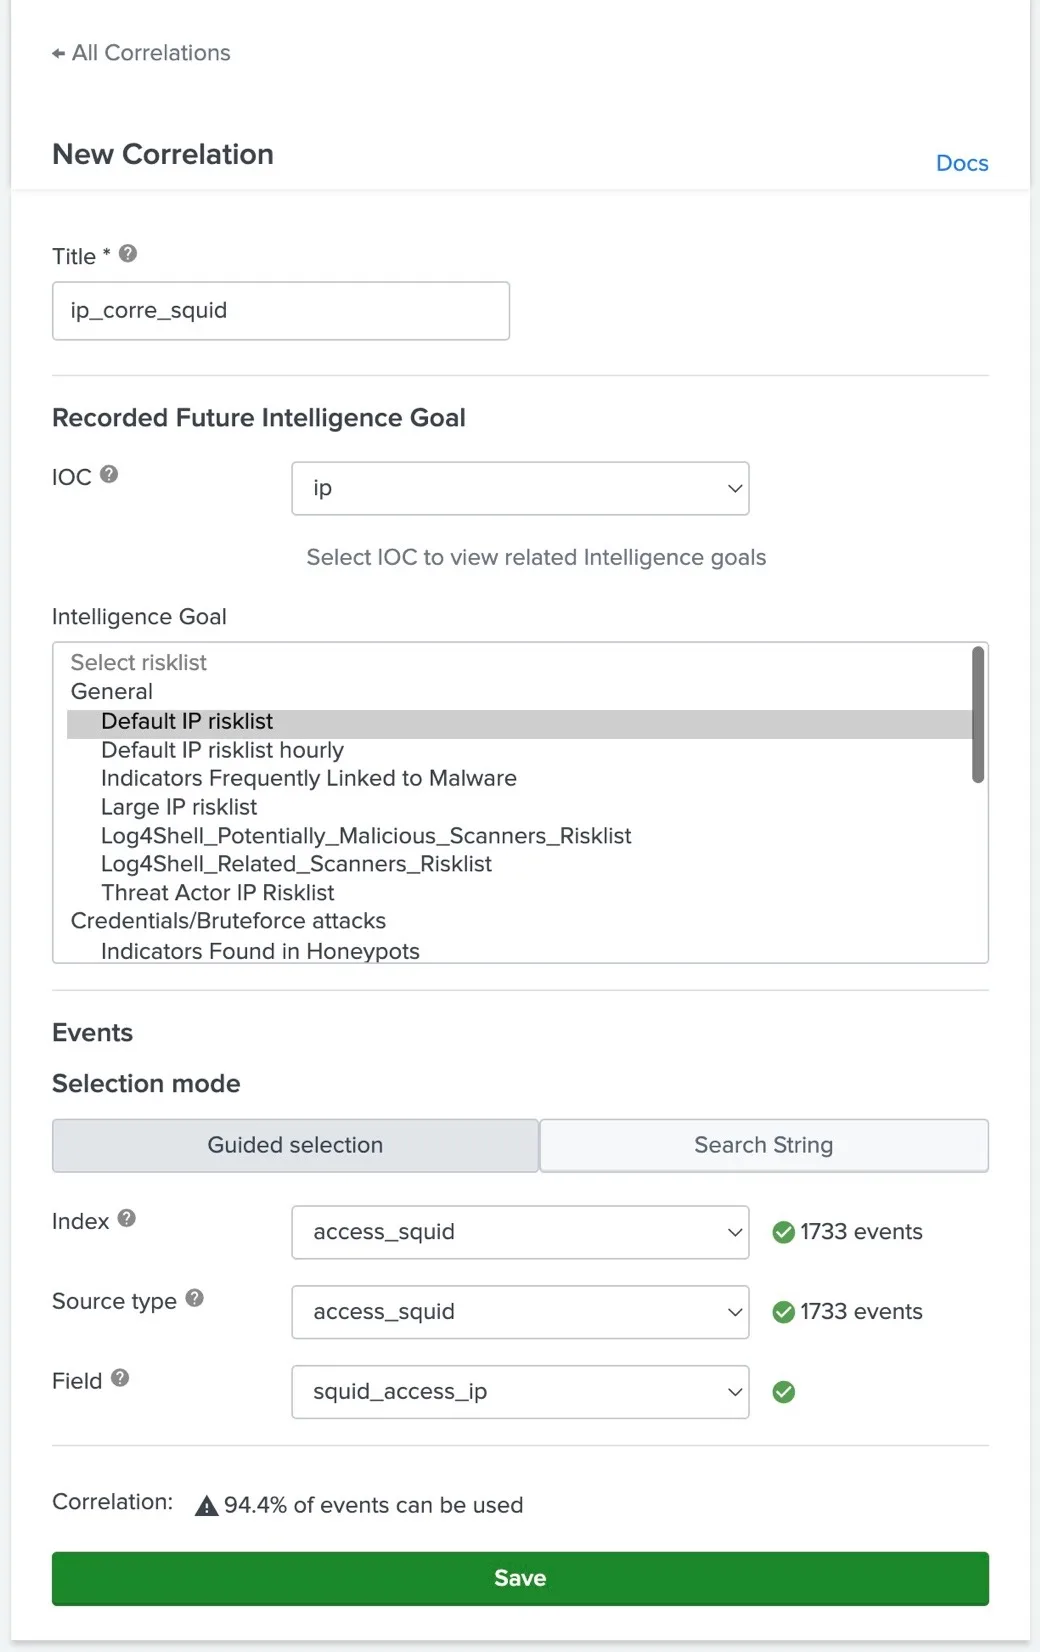
相関の設定:IPアドレスのリスクリストと、プロキシのログのフィールドを対応づける - 検出結果を確かめ、深掘りする
リスクリストと一致したものが検出結果として一覧になります。評価版の期間が短く、社員の端末もない試験環境だったため、当社の環境では何も検出されませんでした。左の画像はRecorded Futureのサンプルです。
一覧から個別のIoCを選ぶと、リスクスコア、当てはまったルール、関連するマルウェアなどを、Splunkの中で確認できます。
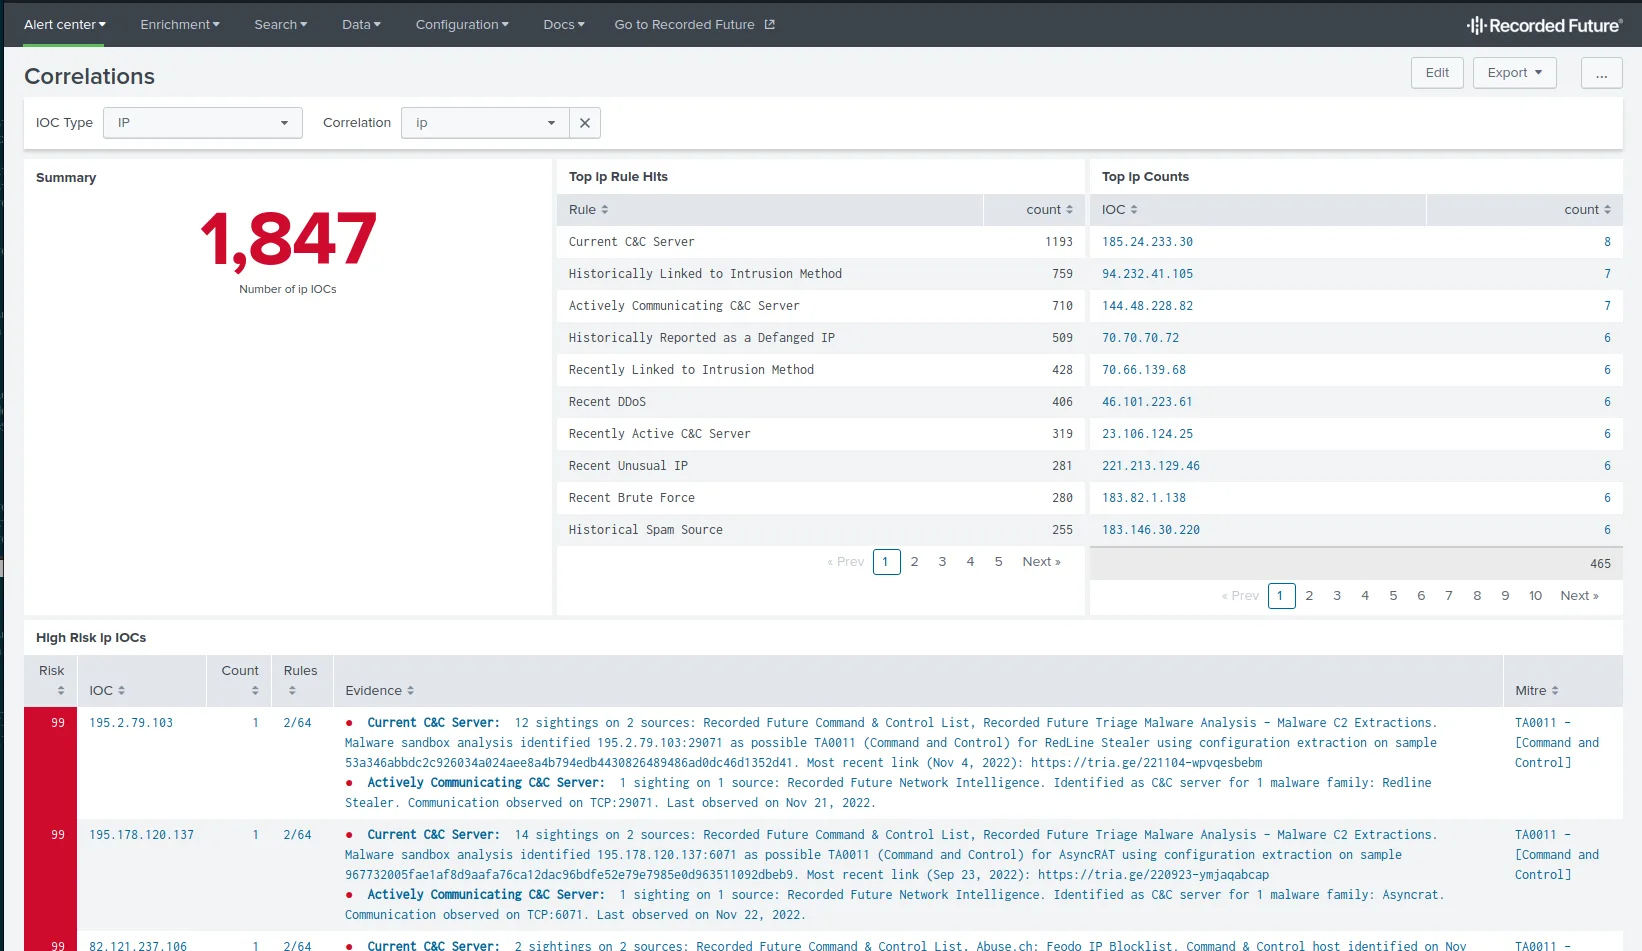
相関による検出結果(Recorded Futureのサンプル) 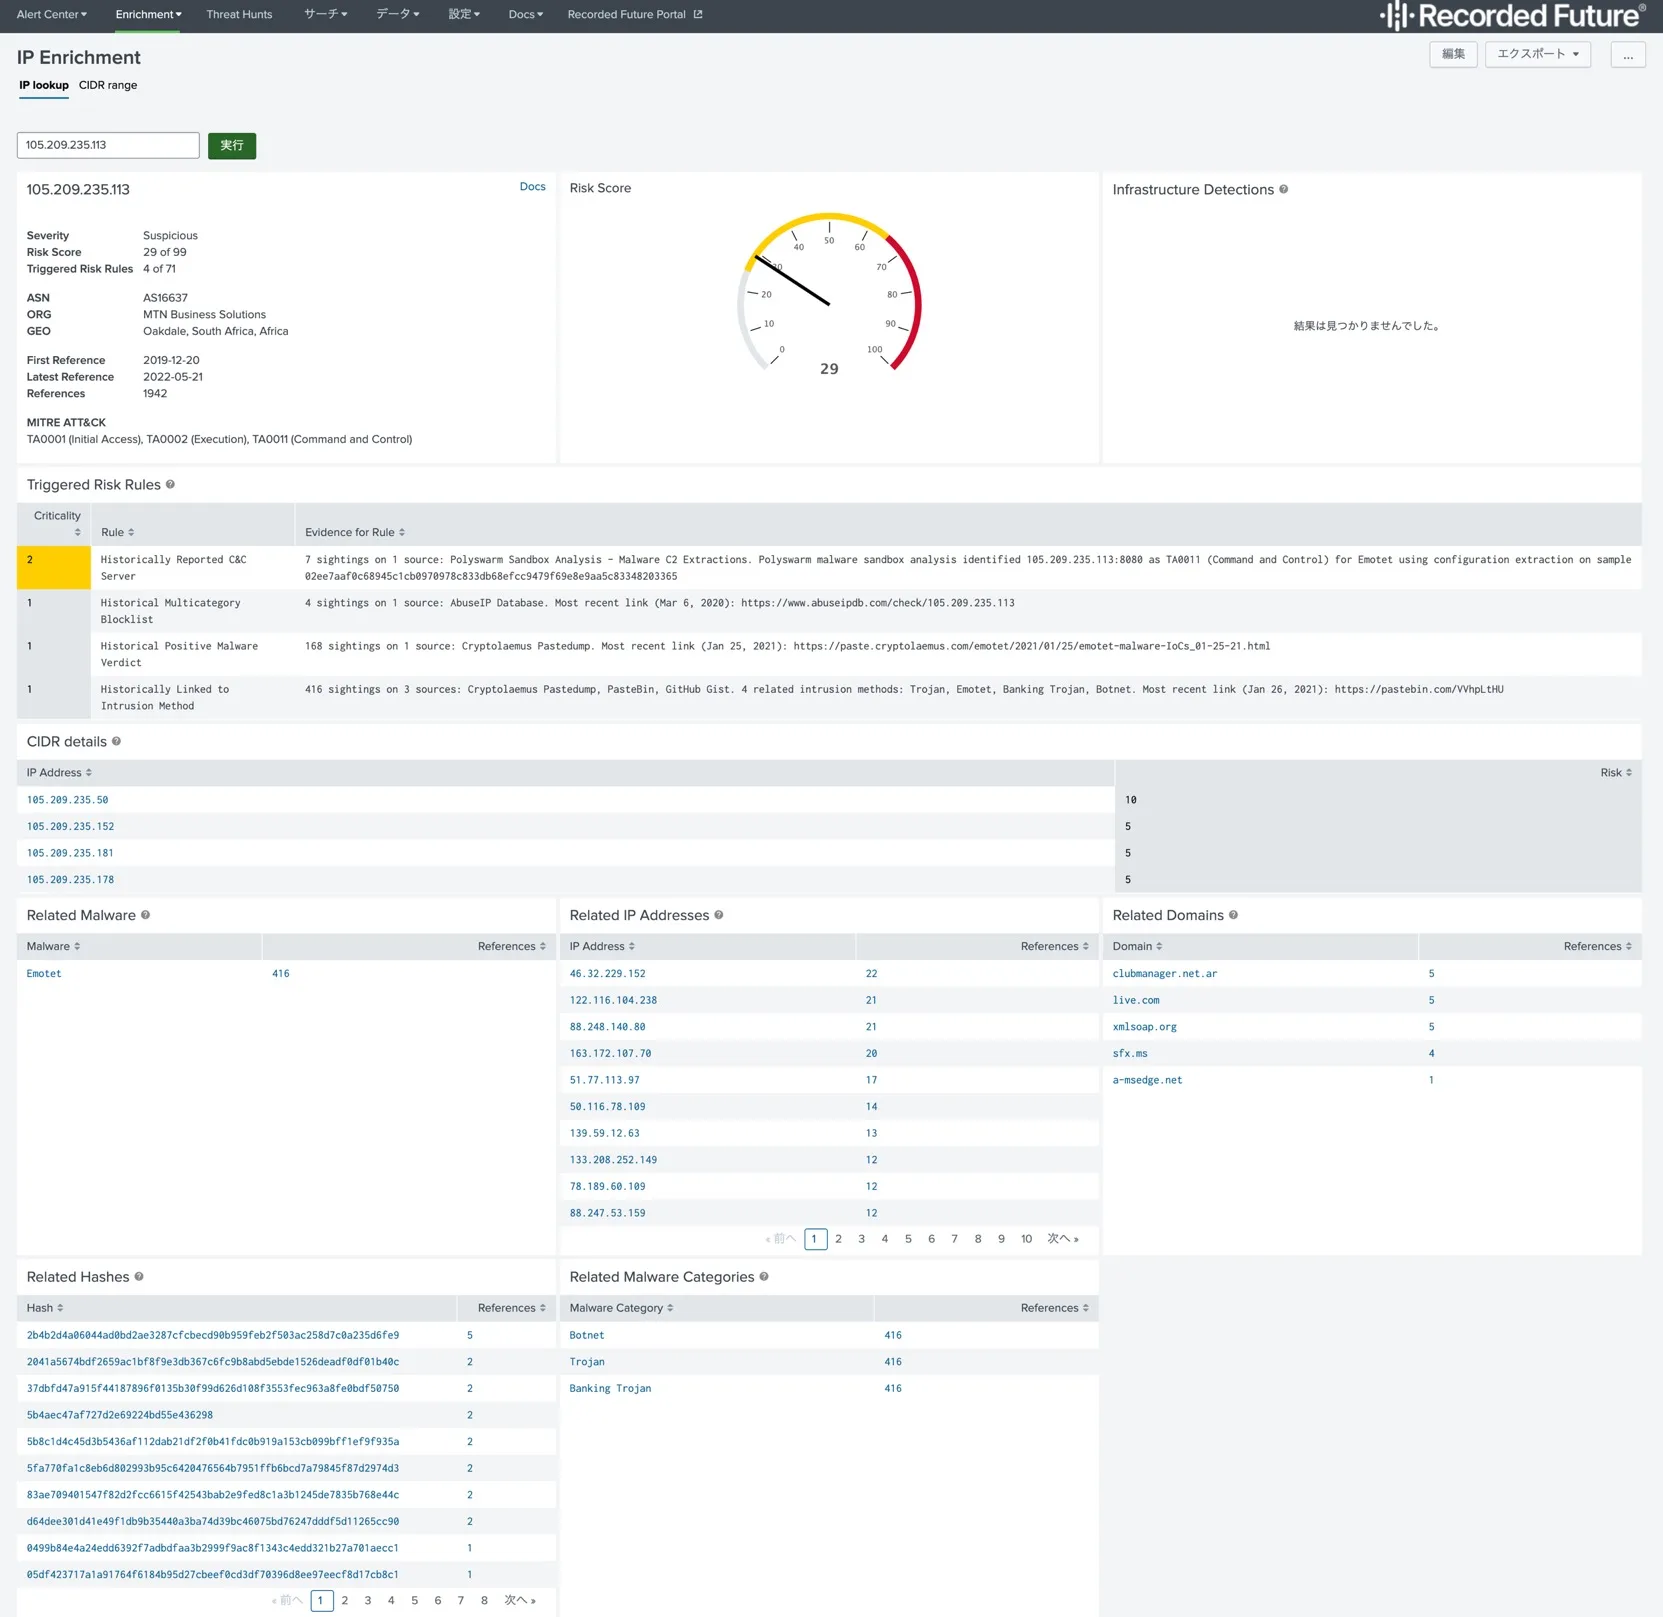
深掘り:検出したIPアドレスのリスクスコア、当てはまったルール、関連するマルウェア - アラートを受け取る
相関や検出ルールで見つかったものは、アプリのアラート画面にまとまります。Splunkのダッシュボードに組み込んだり、Splunkのアラート機能でメールなどに通知したりできます。
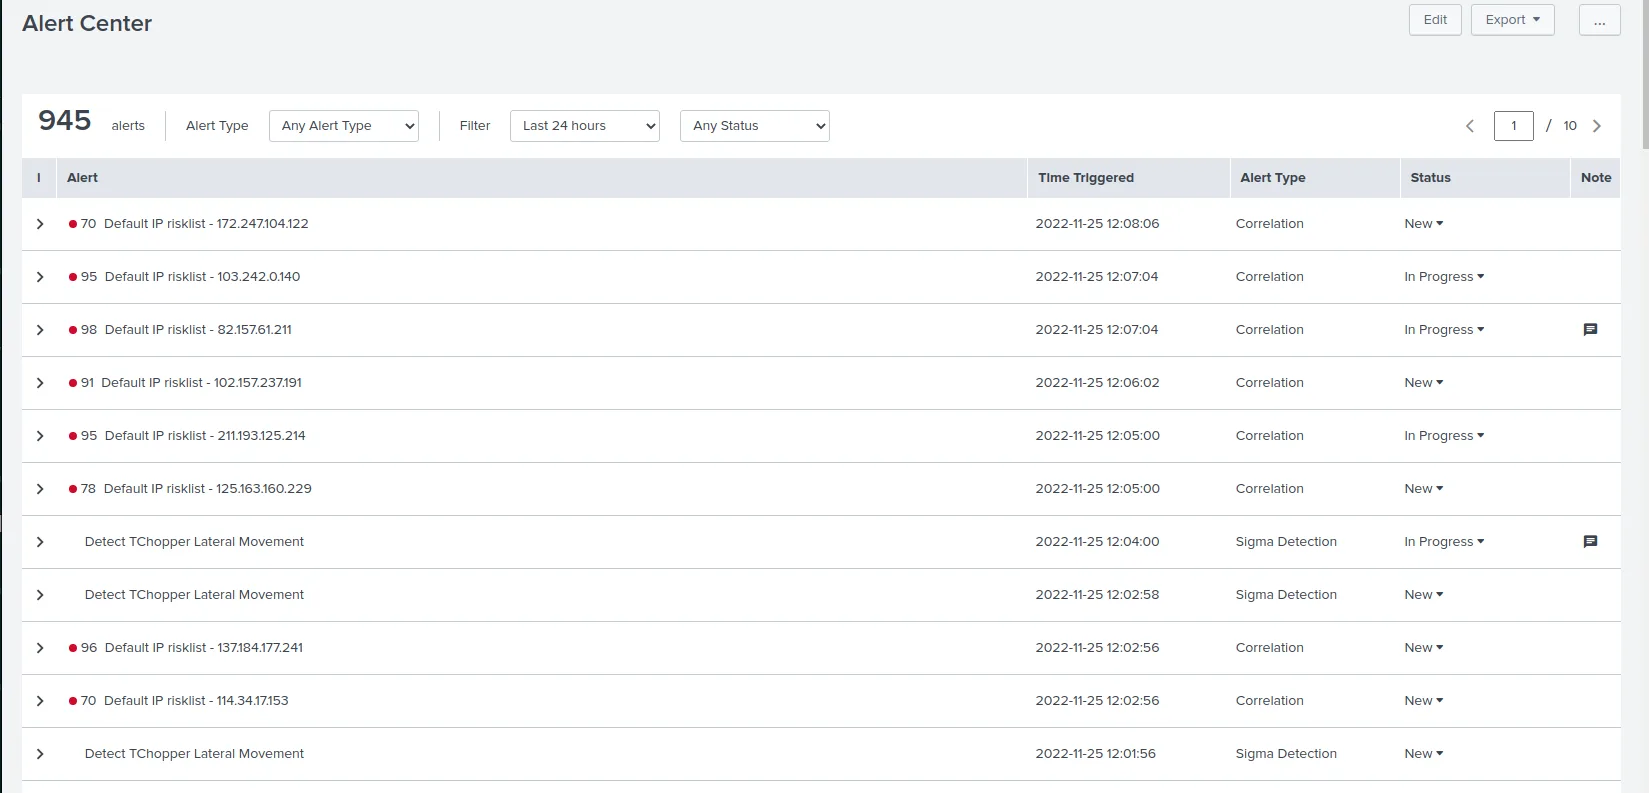
アラートの画面:相関(Correlation)とSigmaの検出(Sigma Detection)が並ぶ - 検出ルール(Sigma)を使う
Sigma、Snort、YARA形式の検出ルールに対応しています。Recorded Futureが提供するSigmaのルールは、Splunkの検索言語(SPL)に自動で変換され、どのログのどのフィールドを見るかを対応づければ使えます。
検出されると、どのイベントがルールに当てはまったか(実行されたコマンドなど)を詳しく確認できます。
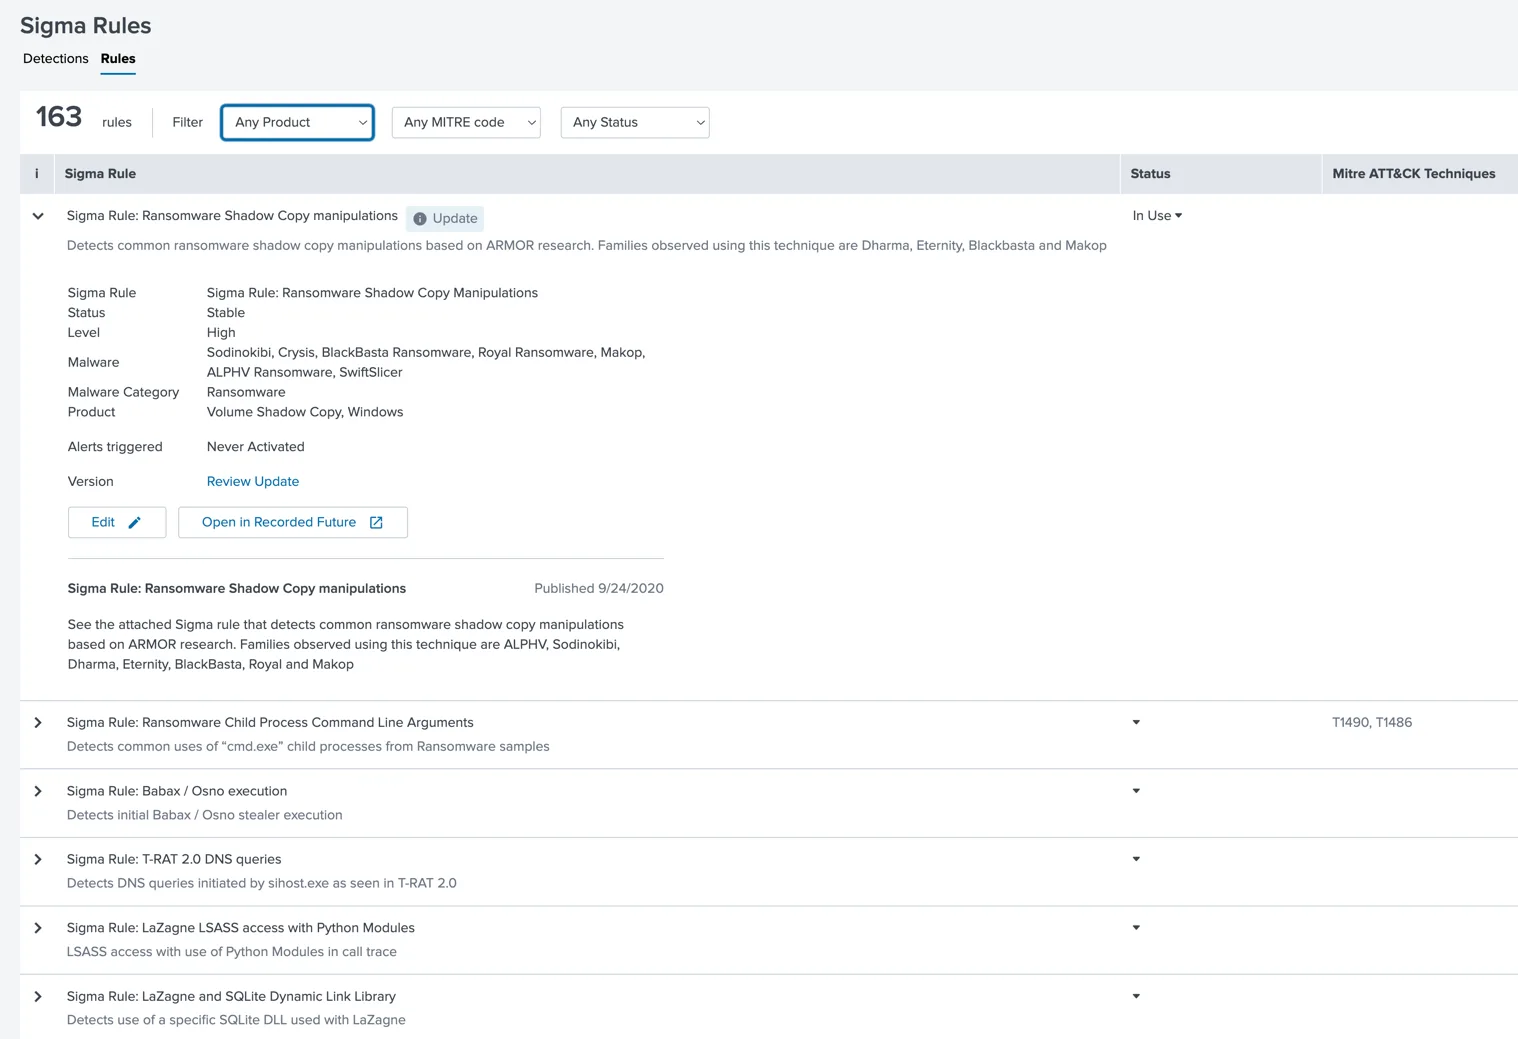
Sigmaのルール一覧:ルールごとに対象のマルウェアやMITRE ATT&CKの手法が示される 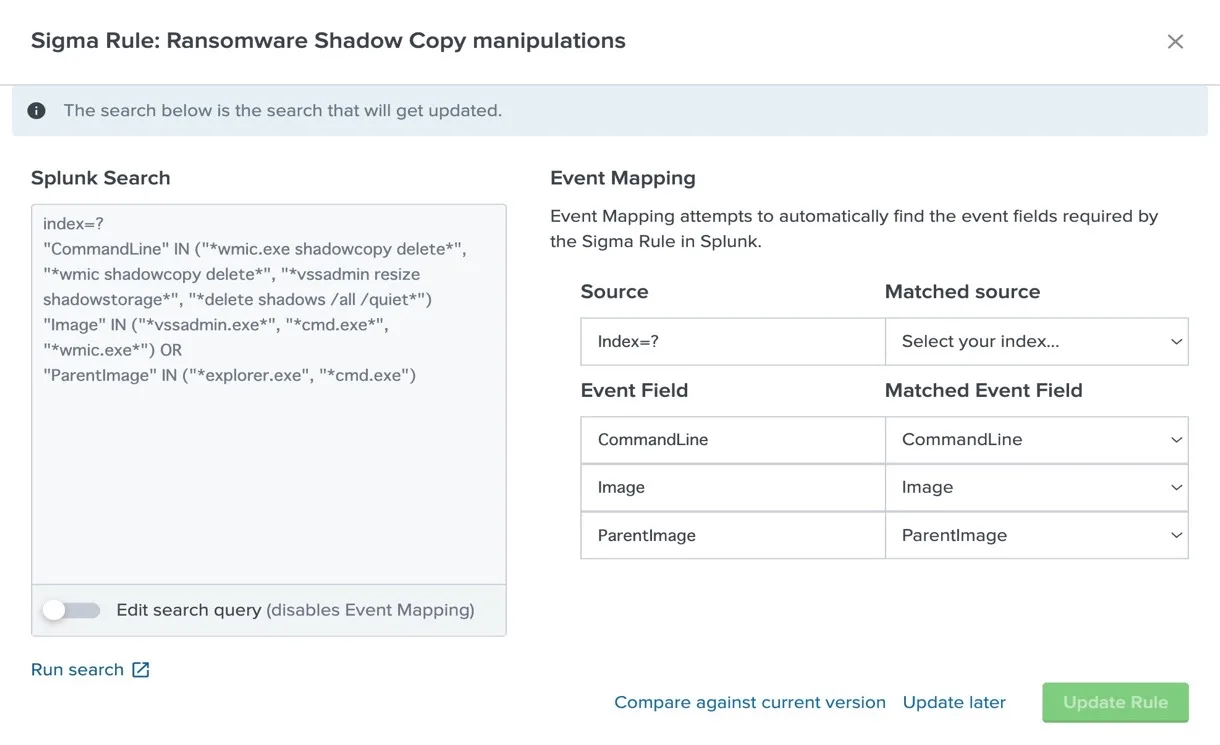
Sigmaのルールの設定:SPLへの変換結果と、ログのフィールドとの対応づけ 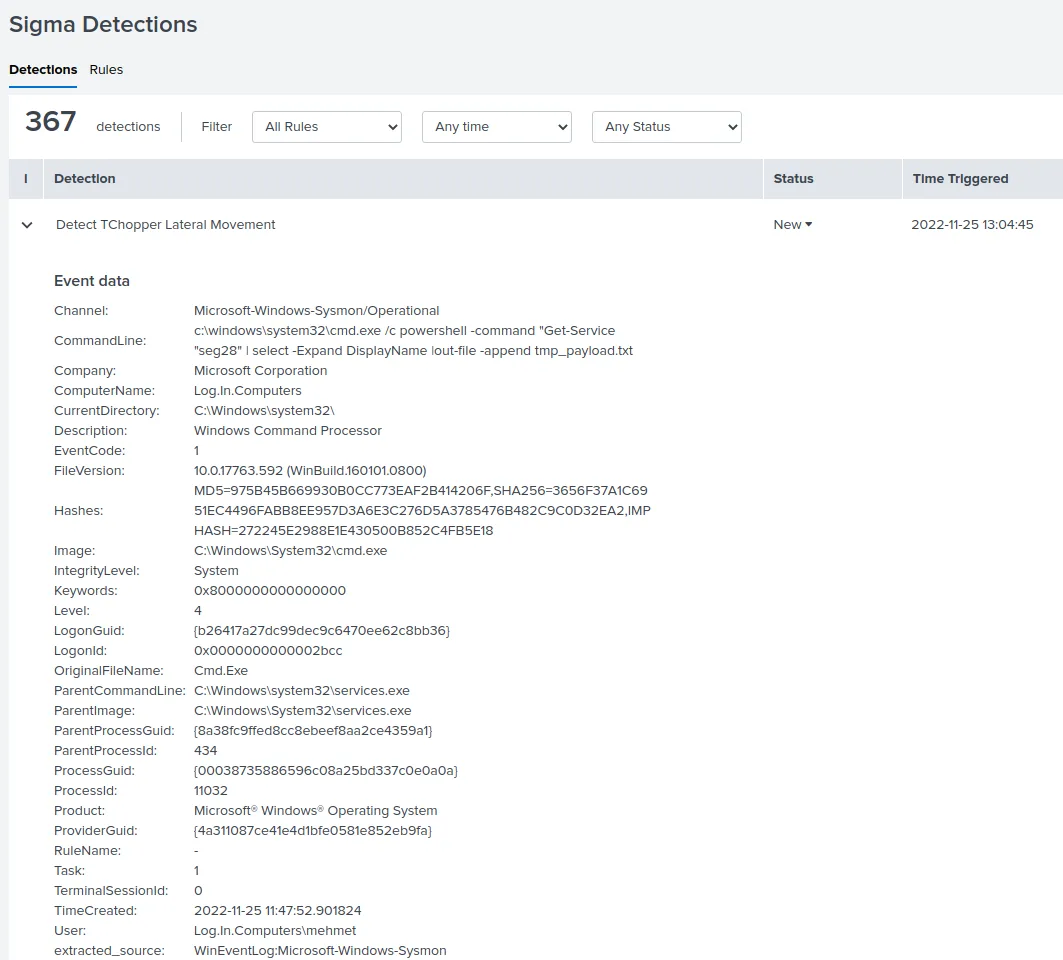
Sigmaの検出の詳細:ルールに当てはまったイベントの中身
さらにSOAR製品と組み合わせれば、危険と判定された接続先をファイアウォールのルールに自動で追加する、といった運用の自動化もできます。
SecurityScorecardとの違い
どちらも「外の情報」を使うサービスですが、見ているものが違います。
| SecurityScorecard | Recorded Future | |
|---|---|---|
| わかること | 外から見た、守りの状態の点数 | 攻撃者の側で何が起きているか |
| 主な使い方 | 自社と取引先の評価、改善点の把握 | IoCの調査、アラートのトリアージ、なりすましや漏えいの発見 |
| 主な利用者 | 経営層、調達・リスク管理の担当者 | SOCやCSIRTのアナリスト |
| 結果の形 | A〜Fの評価と0〜100の点数 | エンティティごとの0〜99のリスクスコアと根拠 |
取引先のリスクを点数で比べたいならSecurityScorecard、実際に起きている攻撃に素早く対応したいならRecorded Futureが向いています。Recorded FutureにもThird-Party Intelligenceがあるため、目的によっては一つにまとめることもできます。
Recorded Future社について
会社情報
| 項目 | 内容 |
|---|---|
| 正式名称 | Recorded Future, Inc. |
| 設立 | 2009年 |
| 創業者 | Christopher Ahlberg、Staffan Truvé |
| CEO | Colin Mahony(2025年9月就任) |
| 本社 | 米国マサチューセッツ州ボストン |
| 主な拠点 | ワシントンD.C.、ヨーテボリ(スウェーデン)、ロンドン、シンガポール、東京 |
| 親会社 | Mastercard(独立した子会社として運営) |
| 日本法人 | レコーデッド・フューチャー・ジャパン株式会社(東京都) |
沿革
| 時期 | できごと |
|---|---|
| 2010年 | Google VenturesとIn-Q-Tel(米国の情報機関系の投資会社)が出資 |
| 2017年5月 | 調査チームInsikt Groupを設立 |
| 2019年5月 | 投資会社Insight Partnersが約7億8,000万ドルで買収 |
| 2023年4月 | 生成AIを使った分析機能「Recorded Future AI」を発表 |
| 2024年9月 | Mastercardが26億5,000万ドルでの買収を発表(同年12月に完了) |
| 2024年12月 | ロシア政府が「望ましくない組織」に指定 |
| 2025年9月 | Colin MahonyがCEOに就任 |
| 2026年5月 | 初めて発行されたGartner Magic Quadrant for Cyberthreat Intelligence TechnologiesでLeaderに選ばれる |
Gartner Peer Insightsでは、Recorded Futureの各製品が多くのレビューを集めています。良い点としては情報量の多さと根拠のたどりやすさ、不満点としてはモジュールごとの価格体系や、Identity Intelligenceの誤検知の多さが挙げられています。
脅威インテリジェンスを活かすために
- まず自社のIoCを調べてみる
不審なメールのドメインやプロキシのログのIPアドレスなど、手元にあるものを検索するだけでも、何が危ないのかが見えてきます。
- スコアより根拠を見る
リスクスコアは目安です。どのルールに当てはまり、元の情報源が何かを確かめてから判断します。
- SIEMにつないで自動で突き合わせる
人が一つずつ調べるのには限界があります。社内のログとリスクリストを自動で照合する仕組みにすると、見落としが減ります。
- 体制づくりから始める
CSIRTを立ち上げ、専門性の高いSOCの業務は外部に任せる、という分担も現実的です。
参考(会社情報・評価)
- Recorded Future 公式サイト
- Mastercard Invests in Continued Defense of Global Digital Economy With Acquisition of Recorded Future(2024年9月)
- Mastercard Finalizes Acquisition of Recorded Future(2024年12月)
- Recorded Future Named a Leader in the 2026 Gartner Magic Quadrant for Cyberthreat Intelligence Technologies(2026年5月)
- Gartner Peer Insights:Recorded Future Intelligence Platform
- Recorded Future(Wikipedia)