ホテルのネットワーク設計
ホテルのネットワークは、宿泊者のWi-Fiのほかに、宿泊管理システム(PMS)、決済端末、電子錠、空調、防犯カメラ、客室テレビなど、多くのシステムを支えています。どこか一つが止まったり乗っ取られたりすると、宿泊者の満足度だけでなく、施設の運営そのものに影響します。
2014年には、高級ホテルのWi-Fiを通じて、宿泊中の企業の経営幹部を狙う攻撃(ダークホテル)も報告されているため、セキュリティ対策も欠かせません。
この記事では、インターネットの回線からルーター、コアスイッチ、フロアスイッチ、アクセスポイントまで、層ごとに押さえるべきポイントを整理します。基本は最新の規格に沿った構成とし、コストや運用を優先する場合の現実的な選択を「妥当案」として添えています。
ネットワークを用途ごとに分ける
設計の土台は、用途ごとにネットワーク(VLAN)を分け、必要な通信だけを許可することです。
| ネットワーク | 主な機器 | 方針 |
|---|---|---|
| 宿泊者用 | 宿泊者のスマートフォン、パソコン | インターネットにだけ出られる。宿泊者どうしも通信させない |
| 業務用 | フロントや事務所のパソコン、PMS | 宿泊者用からは一切見えない |
| 従業員の私用端末用 | 従業員が持つスマートフォンなど | インターネットにだけ出られる。業務用や宿泊者用とは分け、端末どうしも通信させない |
| 決済用 | クレジットカードの決済端末 | ほかのネットワークから完全に分ける(PCI DSS) |
| 設備用(IoT) | 電子錠、空調、エレベーター、照明 | 決まった管理サーバーとだけ通信させる |
| 防犯カメラ用 | カメラ、録画装置 | 録画装置と閲覧端末の間だけ通信させる |
| 客室テレビ・電話用 | IPTV、IP電話 | 映像や音声を優先して流す(QoS) |
| 機器管理用 | ルーター、スイッチ、アクセスポイントの管理画面 | 運用担当者の端末からだけ接続させる |
ネットワークの間の通信は「原則として禁止し、必要なものだけ許可する」設定にします。
回線とルーター(ゲートウェイ)
回線と接続方式を選ぶ
| 10Gの光回線を選ぶ | 最大10Gbpsの光回線の月額は、1Gbpsの回線とそれほど変わらなくなっています。宿泊者の動画視聴やOSの大型アップデートが重なる時間帯に備えて、10Gの回線を選んでおくと余裕があります。 10Gの回線を活かすには、ルーターのWAN側にも10GbEのポートが必要です。 |
|---|---|
| IPoE(IPv6)で接続する | 従来のPPPoE方式は、利用者が集中する夜間に、通信事業者の網の終端装置で混雑しやすいことが知られています。IPv6のIPoE方式は、この混雑を避けられます。 IPv4のサイトへの接続は、IPv6の上でIPv4を運ぶ方式で行います。主にMAP-EとDS-Liteの2つがあります。 |
| 方式 | 主なサービス | 仕組み | ホテルでの注意点 |
|---|---|---|---|
| MAP-E | v6プラス、OCNバーチャルコネクト など | 1つのIPv4アドレスを複数の契約者で共有し、使えるポートの数を契約者ごとに割り当てる | 使えるポートの数に上限がある。宿泊者が多く、同時に開くセッションが多いと、ポートが足りなくなってつながらなくなるおそれがある |
| DS-Lite | transix、クロスパス など | IPv4のアドレス変換を、通信事業者の側でまとめて行う | ポートを契約者ごとに固定で割り当てないため、MAP-Eよりポート不足が起きにくい。外部からの接続は受けられない |
ここでいうポートは、通信を見分けるための0〜65535の番号です。館内の端末はプライベートIPアドレスを使うため、インターネットへ出るときに、ルーターがグローバルIPv4アドレスに変換します(NAPT)。このとき、通信1本ごとにポート番号を1つ割り当てて、どの端末の通信かを見分けます。
通常の回線なら、1つのIPv4アドレスのポートをすべて使えます。MAP-Eでは1つのアドレスを複数の契約者で分け合うため、1契約で使えるのはその一部です(v6プラスでは240個とされます)。Webページを1つ開くだけでも数十本の通信を張ることがあり、宿泊者が数十人いれば、数百のポートはすぐに埋まります。埋まると新しい通信が張れず、「つながらない」「ページの一部だけ表示されない」といった症状になります。
| 固定のIPv4アドレスが必要なら、IPIPのオプションを付ける | 本部やデータセンターとの拠点間VPN、外部からの保守の接続元の制限、クラウドサービス側での許可リストへの登録、問題が起きたときの発信元の特定などには、固定のグローバルIPv4アドレスが必要です。 IPoEの回線でも、固定のIPv4アドレスをIPv6の上で運ぶ「IPIP」方式のオプションを付ければ、固定のIPv4アドレスが使えます。ポートを共有しないので、ポート不足の心配もありません。 妥当案固定のIPv4アドレスが不要であればDS-Lite方式を選択し、ポート不足を避けます。 |
|---|---|
| ルーターの対応を確認する | MAP-E、DS-Lite、IPIPのどれを使えるかは、ルーターによって違います。回線と接続方式を決める前に、使うルーターが対応しているかを確認します。 |
回線を二重にする
| 別の網を使う2つの事業者を組み合わせる | 片方が止まっても自動で切り替わるようにします。NTTのフレッツの網を使うサービスどうしで二重にしても、フレッツの網で障害が起きれば両方が同時に止まります。フレッツの網を使う回線と、独自の網を使う回線を組み合わせる方が確実です。 できれば、建物への引き込みの経路も分けます。同じ経路だと、工事や災害で両方が同時に切れます。 妥当案急場凌ぎとしてデータ通信用SIMカードを用いたルーターを予備回線として採用できます。 |
|---|---|
| 平常時は負荷を分ける | 2本の回線に負荷を分散し、宿泊者用は主回線、業務用は副回線を優先する、といった使い分けもできます。 |
ルーターを二重にする
| 2台で冗長化する | ルーターが1台だけだと、その1台の故障で全館が止まります。2台で冗長化(HA構成)にすることを推奨します。 妥当案1台で運用する場合は、予備機を館内に置き、設定をすぐに戻せるようにしておきます。 |
|---|---|
| WANスイッチを入れる | 2台のルーターのどちらが動いていても両方の回線を使えるよう、回線とルーターの間にWANスイッチを入れ、各回線を両方のルーターにつなぎます。 妥当案ルーターを1台で運用し、予備機をコールドスタンバイにする場合は、WANスイッチは不要です。 |
ルーターで行うこと
| 管理画面を直接公開しない | ルーターやスイッチの管理画面やSSHを、インターネットに直接公開しません。 外部から保守する場合は、IDと多要素認証で利用者を確かめてから管理画面に入る仕組み(ゼロトラストネットワークアクセス)か、ワンタイムVPNを経由させます。 |
|---|---|
| ファームウェアを最新に保つ | メーカーのセキュリティ情報(アドバイザリ)を確認し、更新の時間帯をあらかじめ決めておきます。 |
| ログを残す | 宿泊者用のネットワークで問題が起きたときに、いつ、どの端末が、どこに接続したかをたどれるよう、DHCPの割り当てやアドレス変換(NAT)の記録を一定期間保存します。 ルーター本体に残せるログは容量が限られるため、syslogなどで外部のSIEM(Microsoft Sentinel、Elasticsearchを基盤にしたElastic Securityなど)に転送して保管します。ルーターだけでなく、アクセスポイントやスイッチ、Web認証のサーバーのログも1か所に集めると、ばらばらの記録を時刻でつなげて追えます。 定期的な点検と改善:IPSの検知やDNSフィルタリングの遮断の傾向を定期的に見て、設定の過不足を見直せます。 事象の深掘りと対応:問題が起きたときに、どの端末が、いつ、どこと通信したかを、機器をまたいでたどり、影響の範囲を確かめて対応できます。 SOCの内製化:検知のルールや通知の仕組みを整えれば、監視と初動の対応を自社やグループの中で担う体制(SOC:Security Operations Center)づくりの土台になります。 |
コアスイッチ
| 冗長化する | コアスイッチを2台にして1台として動かし(スタック構成)、フロアスイッチからの上り回線を2本に分けてそれぞれにつなぐと、片方が故障しても通信が止まりません。 妥当案コストを優先する場合は、コアスイッチ1台の1系統でも構いません。その場合は、予備機を館内に置き、設定をすぐに戻せるようにしておきます。 |
|---|---|
| 電源を守る | 電源ユニットを二重にし、無停電電源装置(UPS)につなぎます。停電したときに何分持たせるかを決めておきます。 |
| ネットワーク間の通信を制御する | VLANの間の通信は、コアスイッチかルーターで、必要なものだけを許可します。 |
| 上り回線の帯域を確保する | フロア間を光ファイバーで10GbE以上にしておけば、将来アクセスポイントを入れ替えても余裕があります。 妥当案Cat6Aのケーブルでも10GbEに対応できるので、配線の距離が100m以内に収まるならCat6Aで十分です。 |
フロアスイッチ
| PoEの電力に余裕を持たせる | アクセスポイントやカメラはPoEで給電します。スイッチ全体の給電容量(PoEバジェット)が、つなぐ機器の合計に足りるかを確認します。 妥当案ホテルの客室は、イベント会場のように利用者が密集する環境ではないので、Wi-Fi 6のアクセスポイントで十分です。Wi-Fi 6のアクセスポイントは、多くがPoE(15.4W)からPoE+(30W)の範囲で動きます。 |
|---|---|
| アクセスポイントをつなぐポートの速度 | Wi-Fi 6EやWi-Fi 7のアクセスポイントでは、2.5GbEのポートを推奨します。 妥当案Wi-Fi 6のアクセスポイントなら、1GbEのポートで足ります。 |
| 宿泊者どうしを分ける | アクセスポイントのクライアント分離に加えて、スイッチでも、宿泊者用のポートどうしが通信できないようにします(ポート分離)。 |
| 偽のDHCPサーバーやなりすましを防ぐ | DHCPスヌーピングやARPインスペクションを有効にし、宿泊者や持ち込まれた機器が、偽のDHCPサーバーとして振る舞えないようにします。 |
| ループを防ぐ | 宿泊者が客室の端子にケーブルを差し込んで輪を作っても全館が止まらないよう、ループ防止(BPDUガード、ストームコントロール)を設定します。 |
| 使っていないポートを止める | 空いているポートは無効にするか、何もできないVLANに入れておきます。事務所の有線ポートは、802.1X認証やMACアドレス認証で、許可した機器だけを接続させます。 |
| 設置場所を守る | フロアの機械室(IDF)は施錠し、温度を管理します。客室の近くの点検口などにスイッチを置く場合は、鍵付きのラックに入れます。 |
ネットワークセキュリティ
VLANで分けて通信先を絞っても、インターネットへ出ていく通信の中身までは分かりません。ルーター(ゲートウェイ)で通信を検査し、危険なものを遮断します。
ルーターで検査できるのは、ルーターを通る通信だけです。インターネットとの通信は必ず通ります。VLANをまたぐ通信は、ルーターで中継する構成なら検査できますが、コアスイッチで中継する構成ではルーターを通りません。同じVLANの中の端末どうしの通信はルーターを通らないため、アクセスポイントのクライアント分離やスイッチのポート分離で防ぎます。
| 感染した端末の通信を断つ | 侵入防止(IPS)を有効にします。マルウェアに感染した端末は、攻撃者の指令サーバー(C2:Command & Control)に接続し、指示を受けたり、抜き取った情報を送ったり、別の不正プログラムを取り込んだりします。感染してすぐに接続するものも、しばらく潜伏してから動き出すものもあります。IPSは、既知の指令サーバーとの通信や、攻撃に特有の通信の形を見つけて遮断します。 乗っ取られた端末は、指令サーバーの指示で一斉にDDoS攻撃やスパムの送信を行う集団(ボットネット)に組み込まれることもあります。ホテルのグローバルIPアドレスが攻撃元になると、ブラックリストに登録されて業務のメールが届かなくなったり、回線事業者から連絡が来たりします。 |
|---|---|
| P2Pの通信を遮断する | P2P(Peer to Peer)のファイル共有は、サーバーを介さず、利用者の端末どうしで直接ファイルをやり取りする仕組みです。代表的なのはBitTorrentで、µTorrent、qBittorrent、Transmission、BitCometなどのソフトウェアがあります。国内では、かつてWinnyやShareも広く使われました。 BitTorrentでは、ファイルを細かな断片(ピース)に分け、同じファイルを持つ多数の端末から少しずつ受け取ります。受け取った断片は、同時にほかの端末へ送り出します。ダウンロードが終わったあとも、ソフトウェアを閉じるまで送り続けるのが普通です。 このため、映画や音楽、アニメなどを無断で共有すると、ダウンロードしただけのつもりでも、著作権侵害の発信元としてホテルのIPアドレスが記録され、回線事業者を通じて権利者からの発信者情報開示請求が届くことがあります。 P2Pで共有されるファイルには、マルウェアが紛れ込んでいることも少なくありません。2000年代には、Winnyを介して広まったウイルス(Antinnyなど)が、感染したパソコンの中のファイルを勝手にWinnyのネットワークへ公開し、警察や自衛隊、企業などから情報が漏れる事件が相次ぎました。 大量の同時接続で、回線やルーターにも負荷がかかります。MAP-Eの回線では、使えるポートを使い切る原因にもなります。 |
| Torの通信を遮断する | Tor(The Onion Router)は、通信を何重にも中継して、接続先と中身を隠す仕組みです。ダークウェブへの入口として知られるほか、マルウェアが指令サーバーとの通信を隠すのにも使われます。ネットワークの側からは何をしているのか分からず、問題が起きても追えません。 |
| 外部のVPNへの接続を遮断する | 管理下の端末から外部のVPNサーバーへトンネルを張られると、通信の中身が見えなくなり、機密情報を持ち出されても分かりません。アプリケーションファイアウォールで、VPNやプロキシなど、トンネルを張る通信の分類をまとめて遮断します。 宿泊者は、出張先から会社のVPNで社内につなぐことがよくあります。止めると仕事にならないため、遮断は管理下の端末に限ります。443番ポートでHTTPSに見せかけるものなど、すべては見分けられないため、端末側でソフトウェアのインストールを制限するなどの管理と組み合わせます。 |
| 有害なサイトを遮断する | DNSフィルタリングで、マルウェアの配布元やフィッシングサイト、成人向けのサイトなどへの接続を止めます。家族連れの多い施設では、子どもも端末を使うので、宿泊者用に、検索エンジンやYouTubeのセーフサーチ(成人向けの結果を除く機能)も強制します。 |
| 悪質な広告を遮断する | Web広告を遮断する機能があれば、あわせて有効にします。正規のサイトに表示される広告から、偽のサイトやマルウェアに誘導される被害(マルバタイジング)を防げるうえ、回線の負荷も減らせます。 マルバタイジング(malvertising)は、悪意のある広告を正規の広告ネットワークに紛れ込ませる攻撃です。ニュースサイトなど正規のサイトにも表示されるため、「怪しいサイトに近づかない」だけでは防げません。広告をクリックすると偽のログイン画面や偽のサポート窓口に誘導されたり、ブラウザに脆弱性があると、表示しただけでマルウェアを入れられたりすることもあります。利用者の端末を一台ずつ守ることはできないので、ネットワークの出入口で遮断するのが効果的です。 |
| 国やIPアドレスで遮断する | 攻撃や不正な通信の発信元として知られるIPアドレスの一覧(脅威情報)を使い、接続を遮断します。一覧は製品の提供元が更新します。 国や地域を指定して、通信をまとめて遮断することもできます。海外からVPNの接続口へのログインの試行が続く場合などに有効です。遮断の向きは、外から入ってくる通信、内から出ていく通信、その両方から選べます。 ホテルには、海外からの宿泊者や従業員もいます。出ていく通信を国ごとに遮断すると、母国のサイトやサービスにつながらない人が出るため、遮断は外から入ってくる通信に絞るのが無難です。一方、管理下の端末(PCやサーバー)であれば、取引や通信の必要がない国や地域への通信を、出ていく向きも含めて遮断できます。製品によっては、国や地域の遮断をネットワークごとに分けられず、全体にかかります。その場合は、送信元を業務用のネットワーク、宛先を国や地域にしたファイアウォールのルールで遮断できる製品もあります。 |
ネットワークごとの使い分け
適用するネットワークを選べる製品であれば、端末の持ち主と使い方に合わせて、次のように使い分けます。
| 機能 | 管理下の端末向け | 従業員の私用端末向け | 宿泊者向け(家族連れ) | IoT端末向け |
|---|---|---|---|---|
| 侵入防止(IPS) | ||||
| P2P・Torの遮断 | ||||
| 外部のVPN・プロキシの遮断 | ||||
| 有害なサイトの遮断 | ||||
| セーフサーチの強制 | ||||
| 広告の遮断 | ||||
| 取引のない国・地域の遮断 |
IoT端末向けは、決まった管理サーバーとだけ通信させているので、IPSで乗っ取りの兆候を見張れば足ります。宿泊者向けで広告を遮断しないのは、ECサイトや予約サイトで、表示や決済がうまくいかなくなることがあるためです。
アクセスポイントの配置と設定
配置
| 客室ごとに設置するのが基本 | 廊下にアクセスポイントを並べる方法は費用を抑えられますが、鉄筋コンクリートの壁や防火扉で電波が弱まり、窓側で届かなくなりがちです。壁付けの小型アクセスポイントを各客室に置く方法を推奨します。客室の有線端子やテレビも、同じ機器でまかなえます。 妥当案客室の数が多い場合や、客室内の工事が難しい場合は、廊下などの共用部に置いたアクセスポイントで、なるべく各客室をカバーする方法も現実的です。その場合は、電波の調査で窓側まで届くかを確かめ、届かない部屋にだけ客室用のアクセスポイントを足します。 |
|---|---|
| 配線が難しい場所をつなぐ | 中庭、テラス、宴会場の一角など、LANケーブルを引けない場所には、アクセスポイントどうしを無線でつなぐメッシュが使えます。ただし、無線で中継するたびに使える帯域が減り、遅延も増えるので、中継は1ホップ程度にとどめます。電源は、近くのコンセントやPoEのインジェクターで確保します。 別館や離れ、道路を挟んだ建物など、建物の間をつなぎたい場合は、60GHz帯の無線ブリッジが役立ちます。電波を細いビームで向かい合わせに飛ばすので、配線工事をせずに、光回線に近い数Gbpsの速度でつなげます。見通しが必要で、強い雨で弱まることがあるため、60GHz帯の通信が弱まったときに5GHz帯へ自動で切り替わる(フェイルオーバーする)機器を採用します。 |
| 電波の調査をする | 設置の前と後に、電波の強さと干渉を実際に測ります。 |
チャネルと出力
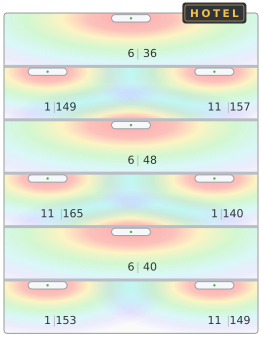
| 2.4GHz帯 | 20MHz幅で、1、6、11チャネルだけを使います。 |
|---|---|
| 5GHz帯 | 20MHzか40MHz幅にし、隣り合う客室で同じチャネルが重ならないようにします。客室が密集する環境では、80MHzや160MHzの広い幅は相互干渉します。 |
| 6GHz帯 | Wi-Fi 6EやWi-Fi 7が使えれば、空いている帯域を活かせます。6GHz帯では、WPA3かEnhanced Open(OWE)が必須です。 |
| 出力は上げすぎない | 出力が強すぎると、隣の部屋の端末を引き寄せてしまいます。 |
| SSIDの数を絞る | SSIDが増えるほど、制御用の電波が増えて通信が遅くなります。1台のアクセスポイントで出すSSIDは3〜4個までにします。 |
ラベルは「2.4GHzのチャネル | 5GHzのチャネル」
VLANごとにSSIDを割り当てる方法
用途ごとにSSIDを作り、SSIDごとに入るVLANを1つに決める、もっとも基本的な方法です。どの機器でも使え、設定が分かりやすく、SSIDの名前を見ればどのネットワークにつながっているかが分かります。認証方式もSSIDごとに選べるので、トラブルのときの切り分けも簡単です。
一方で、用途の数だけSSIDが増え、宿泊者の端末にも業務用などのSSIDが一覧に表示されます。SSIDが増えるほど通信が遅くなるため、前述のとおり、1台のアクセスポイントで出すSSIDは3〜4個までにします。
共通のSSIDからそれぞれのVLANに分岐させる方法
1つのSSIDで接続を受け付け、接続のときの認証の結果によって、端末ごとに入るVLANを決める方法です(ダイナミックVLAN)。SSIDの数を増やさずに、ネットワークを分けられます。振り分けの手がかりには、次の2つがあります。
| RADIUSのユーザー名で振り分ける | WPA3-Enterpriseで、利用者ごとのIDや証明書で認証します。RADIUSサーバーは、認証に成功したときに、そのユーザーやグループに割り当てたVLANの番号をアクセスポイントに返します。たとえば、事務所の従業員は業務用のVLANへ、機器を保守する業者は機器管理用のVLANへ、と振り分けられます。 端末がIEEE 802.1Xに対応していることが前提です。 |
|---|---|
| PPSKで振り分ける | PPSK(Private PSK)では、パスワードごとに入るVLANを決められます。宿泊者用、従業員の私用端末用、IoT端末用を1つのSSIDにまとめ、パスワードによって別々のVLANに振り分ければ、SSIDの数を増やさずにネットワークを分けられます。 IEEE 802.1Xに対応していない端末も、パスワードだけで振り分けられます。 |
接続・認証・暗号化の方式
SSIDごとに、端末をどう確かめ、通信をどう暗号化するかを決めます。主な方式は次の4つです。
| WPA3-PSK(WPA3-Personal) | 全員が同じパスワードで接続する方式です。WPA3では、接続のときにパスワードそのものをやり取りしない仕組み(SAE)を使うため、通信を傍受されても、パスワードを総当たりで割り出されにくくなります。管理フレームの保護(PMF)も必須です。 従来のWPA2-PSKでは、接続のときのやり取りを傍受されると、パスワードを手元で総当たりされるおそれがあります。また、同じパスワードを知っている人なら、ほかの端末の通信を復号できます。WPA2-PSKのSSIDは、WPA3-PSKへの移行を進めます。 古い端末のために、WPA2とWPA3の両方を受け付ける移行用のモード(トランジションモード)もあります。ただし、WPA2での接続も許すことになるため、対応する端末がそろったらWPA3だけに切り替えます。 |
|---|---|
| PPSK(Private PSK) | 同一のSSID上で、端末や利用者ごとに別のパスワードを発行し、パスワードごとに入るVLANを決められる方式です。漏れたパスワードや退職者のパスワードだけを、個別に無効にできます。 WPA3-PSKやIEEE 802.1Xに対応していない端末も、端末ごとのパスワードで分けてつなげます。電子錠や空調の制御装置など、WPA2-PSKにしか対応していないIoT端末を救う手段になります。ただし、多くの製品ではWPA2の仕組みの上で動くため、WPA3が必須の6GHz帯では使えません。 |
| WPA3-Enterprise | 利用者ごとのIDとパスワード、または証明書で、RADIUSサーバーが認証する方式です(IEEE 802.1X)。誰がつないでいるかが分かり、退職者や紛失した端末を個別に止められます。認証の結果によって、VLANを振り分けることもできます。 RADIUSサーバーと、端末ごとの設定(証明書の配布など)が必要です。IEEE 802.1Xに対応していない端末はつなげません。 |
| Enhanced Open(OWE) | パスワードなしで接続できるWi-Fiでも、端末とアクセスポイントの間の通信を、端末ごとに暗号化する仕組みです。技術的にはOWE(Opportunistic Wireless Encryption)と呼ばれます。 OWEに対応していない古い端末もつなげるよう、従来のオープンなWi-Fiと並べて使う移行用のモード(トランジションモード)もあります。 パスワードを配らずに済み、利用者もパスワードの入力を省ける手軽さはそのままに通信を暗号化できるので、特に公衆無線LANサービスの利便性と安全性を両立できます。 |
推奨される組み合わせ
| SSID | 推奨(最新規格) | ポイント |
|---|---|---|
| 宿泊者用 客室と共用部で共通 | 部屋ごとのパスワード(PPSK)を、客室と共用部の全館で使う 妥当案OWE(パスワードレスの通信暗号化)+Web認証(部屋ごとのパスワードを打ち込ませる) | どちらも客室と共用部を同じSSIDにして、館内を移動してもつながったままにする |
| 業務用 | WPA3-Enterprise(従業員ごとのID) | 退職者や紛失した端末を個別に止められる |
| 従業員の私用端末用 | PPSK(従業員ごとのパスワード) | 休憩中などに使えるインターネット接続を用意し、従業員の満足度を高める。退職者のパスワードは個別に無効にできる |
| IoT端末用 | PPSK(機器の種類ごとに別のパスワードとVLAN) | インターネット接続だけで事足りるIoT端末を(IEEE 802.1Xに対応していなくても)機種ごとにネットワークを分けてつなぐ |
| 宿泊者用をPPSKにする場合 | 部屋ごとのパスワードは、宿泊管理システム(PMS)と連携し、チェックインのときに発行し、チェックアウトのときに無効にします。 1つのSSIDで館内のどこでも同じパスワードが使えるので、客室からロビーやレストランに移動してもつながったままです。ログイン画面が要らず、通信も暗号化されます。また、端末とアクセスポイントは、接続のたびに同じパスワードを知っているかを確かめ合います。部屋ごとにパスワードが違うので、その部屋のパスワードを知らない偽APには、宿泊者の端末はつながりません。 |
|---|---|
| OWE+Web認証にする場合(妥当案) | Wi-Fiへの接続そのものにはパスワードが要らず、部屋ごとのパスワードはWeb認証の画面で入力させます。Web認証のセッションを長め(滞在期間に合わせるなど)にして、館内を移動するたびにログインし直さなくて済むようにします。 通信は暗号化されますが、偽のアクセスポイントは見分けられません。そのため、「偽物への備え」で紹介する、偽ポータルへの対策が欠かせません。 |
館内を移動してもつながったままにする(ハンドオーバー)
宿泊者は、客室から廊下、エレベーター、ロビー、レストランへと移動しながら、ビデオ通話や動画を使い続けます。従業員も、IP電話や業務用の端末を持って館内を動き回ります。移動に合わせて、端末は近くのアクセスポイントに接続を切り替えます。この切り替えがうまくいかないと、通話が途切れたり、Web認証をやり直させられたりします。
| 要件1:SSIDとネットワークを全館で揃える | 宿泊者用、業務用などのSSIDは、客室と共用部ですべて同じ名前と設定にします。SSIDが変わると、端末はつなぎ直しになります。 同じSSIDのVLANは、全館のアクセスポイントで同じにします。フロアごとにVLANやIPアドレスの範囲を分けると、移動したときにIPアドレスが変わり、通話や動画が途切れます。 部屋ごとに分けるのはパスワード(PPSK)だけにし、宿泊者用のVLANは1つにまとめます。部屋ごとにVLANを作る必要はなく、宿泊者どうしの通信は、アクセスポイントのクライアント分離で止めます。 |
|---|---|
| 要件2:電波の重なりを適切にする | 隣り合うアクセスポイントの電波は、切り替えの境目でも十分な強さ(目安は-67dBm以上)が出るよう、少し重なるように配置します。 逆に、出力を上げすぎると、端末が遠くのアクセスポイントにつながったまま離れない(スティッキークライアント)原因になります。 エレベーターの中や乗り場、階段、非常口の付近は、電波が途切れやすい場所です。設置の後に、実際に歩きながら確認します。 |
| 要件3:切り替えを助ける機能を使う | 接続を切り替えるかどうかを最終的に決めるのは、アクセスポイントではなく端末の側です。次の機能は、端末に切り替えを促すものと考えます。 |
| 規格 | 働き | 推奨する設定 |
|---|---|---|
| 802.11k | 近くにあるアクセスポイントの一覧を端末に教え、切り替え先を探す時間を短くする | 全SSIDで有効にする |
| 802.11v | 電波が弱くなった端末に、より良いアクセスポイントへの切り替えを促す | 全SSIDで有効にする |
| 802.11r Fast Roaming | 切り替えるときの認証を簡略にし、つなぎ直しの時間を短くする | 業務用(WPA3-Enterprise)では有効にする。宿泊者用は、古い端末でつながらなくなることがあるので、動作を確認したうえで判断する |
| 最低受信レベルの設定は控えめに | 電波の弱い端末を強制的に切断する機能は、強くかけすぎると、かえって接続が途切れる原因になります。使う場合は控えめに設定します。 |
|---|---|
| 要件4:認証をやり直させない | WPA3-Enterpriseの業務用では、802.11rなどで、切り替えのたびにRADIUSでの認証をやり直さないようにします。IP電話の切り替えは、50ミリ秒以内を目安にします。 OWEとWeb認証の組み合わせでは、Web認証の状態を全館のアクセスポイントで共有し、セッションを長めに設定します。アクセスポイントが変わるたびにログイン画面が出ないようにするためです。 PPSKでは、全館で同じパスワードが使えるので、移動してもつなぎ直しは起きません。 |
宿泊者を守る設定
| クライアント分離 | 同じアクセスポイントにつないだ端末どうしが通信できないようにします。 |
|---|---|
| 管理フレームの保護(PMF) | 通信を強制的に切断して偽物へ誘導する攻撃を防ぎます。WPA3では必須です。 |
| 帯域の上限 | 1台または1部屋あたりの上限を決め、一部の利用者が回線を使い切らないようにします。 |
| 映像や音声を優先する | 客室テレビやIP電話は、QoSで優先します。 |
偽APと偽ポータル
施設のSSIDに似せた偽のアクセスポイント(偽AP、ローグAP)を、攻撃者が館内や近くに置く手口があります。正規のSSIDと同じ名前で電波を出すものは「イビルツイン(Evil Twin)」と呼ばれます。宿泊者の端末は、SSIDの名前だけを見て偽のアクセスポイントにつながってしまうことがあり、通信の中身を見られたり、偽のログイン画面で情報を入力させられたりします。
| 種類 | 内容 | 主なリスク |
|---|---|---|
| 持ち込みAP | 従業員や業者が、許可なく館内のLANにつないだ無線ルーター | 社内のネットワークに、外から入れる裏口ができる |
| イビルツイン | 正規のSSIDと同じ名前、または似た名前で電波を出す偽のアクセスポイント | 宿泊者の通信の盗み見、偽のログイン画面での情報の詐取 |
| 近隣のAP | 隣の店舗や建物のアクセスポイント。それ自体は無害 | 誤って不正な機器と判定すると、近隣の通信を妨げてしまう |
偽APの検出・報告・無害化
| 検出する | 多くの業務用のアクセスポイントは、通信を中継しながら周囲の電波をスキャンし、管理外のアクセスポイントを一覧にする機能を持っています。専用のセンサーを入れなくても、まずはこの機能を有効にします。 近隣のアクセスポイントはホテルでは数十台見えることも珍しくないので、通知するのは「正規のSSIDと同じ名前、または似た名前」の機器に絞ります。 アクセスポイントは通信の中継が本来の役割なので、スキャンは合間に行います。短時間だけ電波を出す機器や、客室の奥にある機器は、見落とすことがあります。 |
|---|---|
| 報告する | 検出したら誰に、どの手段で知らせるかを決めておきます。たとえば、ネットワーク運用事業者(NOC)が一次判断し、施設の管理者に連絡する流れです。 「正規のSSIDを名乗っている」「館内のLANにつながっている」機器にはすぐ対応し、近隣の機器は記録だけにする、といった基準を決め、検出した日時、SSID、MACアドレス、電波の強さ、検出したアクセスポイント、対応の内容を記録します。 |
| 無害化する | 館内のLANにつながっている場合は、スイッチに記録されたMACアドレスからポートを特定して止め、機器を回収します。そもそも、事務所や機械室などの有線ポートにMACアドレス認証やIEEE 802.1X認証(ポート認証)をかけておけば、許可していない機器はネットワークに入れません。 館内の正規のSSIDに接続している場合(中継機など)は、コントローラーでその端末の接続をブロックし、使われたパスワードやWeb認証のセッションを無効にしたうえで、機器を回収します。PPSKなら、どの部屋のパスワードが使われたかで発生源をたどれます。 館内に単体で置かれている場合は、どのアクセスポイントが強く検出しているかで設置場所を絞り込み、スタッフが現場で探して取り除きます。 近隣の店舗や建物の機器は、記録だけにとどめ、遮断はしません。正規のSSIDを名乗っている場合は、宿泊者に正規のSSIDを案内して注意を呼びかけ、必要に応じて警察に相談します。 |
| WIPSで守る | 館内全体に、遮断までできる専用センサー(WIPS)を入れるのは現実的ではありません。 要人が使うフロアや会議室、滞在するVIPルームに限れば、導入を検討する価値があります。 センサーはデータ通信用SIMカードでクラウドのマネージャとつながるため、館内のネットワークに頼らずに動きます。要人の滞在に合わせて、設置する場所を移すこともできます。 
1
未認可クライアントと、認可アクセスポイントの接続を遮断します。 2
認可クライアントと、未認可・外部・不正アクセスポイントの接続を遮断します。 3
アドホック、Wi-Fi Direct、モバイルWi-Fiなど、管理外の無線接続を抑制します。 4
設定誤りのあるアクセスポイントとの接続を遮断します。 5
Wi-Fi DoS(Beacon Flooding Attack)を仕掛けるアクセスポイントを検知します。 |
偽ポータルへの備え
| ポータルで大事なものを求めない | 本物のポータルでは、パスワードの入力やソフトウェアの更新を求めないと決め、そのことを客室の案内で宿泊者に伝えます。偽物がそれを求めた時点で、怪しいと気づけます。 |
|---|---|
| ログイン画面をなくす | 宿泊者用のSSIDを、共用部も含めた全館でPPSKにすれば、ログイン画面自体が要らなくなり、偽ポータルが付け入る余地がなくなります。 |
| 似たドメインを見張る | 似たドメインの登録や証明書の発行を監視し、偽物が作られた段階で気づけるようにします。 |
偽APは見た目では見分けられない
偽APは、正規のSSIDと同じ名前で電波を出すだけで成り立ちます。宿泊者の端末も宿泊者自身も、SSIDの名前だけでは本物かどうかを見分けられません。小さな機器でも成り立つため、館内に持ち込まれても気づきにくいのが実情です。
そのため、宿泊者に見分けてもらうのではなく、施設の側の仕組みで守ります。PPSKでは、端末とアクセスポイントが、接続のたびに同じパスワードを知っているかを確かめ合います。部屋ごとにパスワードが違うので、その部屋のパスワードを知らない偽APには、宿泊者の端末はつながりません。アクセスポイントによる検出と報告の体制があれば、正規のSSIDを名乗る機器が現れた段階で気づけます。有線のポートに認証をかけておけば、偽APを館内のネットワークにつなぐこともできません。
宿泊者には、客室の案内で正規のSSIDを伝え、「当館のWi-Fiが、接続ポータル上でパスワードの入力やソフトウェアの更新を求めることはありません」と知らせておきます。それでも求められたら、偽物による情報詐取を疑うきっかけになります。
止めずに守り続けるために
| ネットワーク全体を統合管理 | WANスイッチ、ルーター、コアスイッチ、フロアスイッチ、アクセスポイントを1つのコントローラーで管理する製品なら、ネットワークそのものをソフトウェアで定義できます(Software Defined Network、以降、SDNと表記)。機器の一覧、設置場所、ファームウェアのバージョン、MACアドレス、どの機器がどこにつながっているかが自動で記録され、台帳や構成図を手で作る必要がありません。 VLANやSSIDの設定は、コントローラーで一度決めれば全機器に反映されます。フロアごとにスイッチの設定を手で揃える必要がなく、設定の食い違いが起きません。ファームウェアの更新も、全館の機器にまとめて、決めた時間帯に実行できます。 偽APの検出、通信量、障害の通知も同じ画面で確認できるので、「偽物への備え」の検出と報告の体制を、そのまま日々の運用に組み込めます。 |
|---|---|
| セキュリティ情報を追う | メーカーごとのアドバイザリを確認し、自施設の機器が対象かどうかを判断する担当を決めます。 |
| 監視する | 回線、機器の稼働状況、電波の状況を常時監視し、異常があれば運用担当者に通知します。 |
| 定期的に見直す | 年に一度は、ネットワーク間の遮断が設定どおりに効いているか、使っていないポートや古いアカウントが残っていないかを確認します。 |
| スタッフに伝える | 宿泊者から「Wi-Fiで更新を求められた」「似た名前のWi-Fiがある」と言われたら、すぐに運用担当者に連絡する流れを、フロントのスタッフと共有します。 |
チェックリスト
| 層 | チェック項目 |
|---|---|
| 回線 | 10Gの光回線、IPoE(ポート不足を避けるならDS-Lite、固定IPv4が必要ならIPIP)、別の網を使う2つの事業者、または予備のモバイル回線 |
| ルーター | 2台で冗長化、管理画面を外に出さない、ログの保存とSIEMへの転送 |
| コアスイッチ | 2台で冗長化(妥当案:1台+予備機)、電源の二重化とUPS、VLAN間の通信制御 |
| フロアスイッチ | 上りは光10GbE(妥当案:Cat6A)、PoEの容量、Wi-Fi 6なら1GbEのポートで可、ポート分離、DHCPスヌーピング、ループ防止、空きポートの無効化 |
| 通信の検査 | IPS、P2P・Torの遮断、外部のVPN・プロキシの遮断(管理下の端末向け)、DNSフィルタリング、セーフサーチ(宿泊者向け)、広告の遮断(宿泊者向けを除く)、国の遮断は入ってくる通信に絞る(管理下の端末は出ていく通信も) |
| アクセスポイント | 客室ごとの設置、Wi-Fi 6で十分、チャネル幅、SSIDは3〜4個まで、宿泊者用は全館PPSK(妥当案:OWE+長めのWeb認証)、従業員の私用端末用とIoT端末用もPPSK、PMF、クライアント分離 |
| ハンドオーバー | SSIDとVLANを全館で統一、電波の重なり(-67dBm以上)、エレベーターや階段の確認、802.11k / v、業務用は802.11r、Web認証のセッション共有 |
| 偽物への備え | 偽APの検出・報告・無害化の体制、ポータルの方針の周知、似たドメインの監視 |
| 運用 | SDNで台帳と設定を自動で管理、アドバイザリの確認、監視、定期的な見直し |
当社は、ホテルや施設向けに、回線の選定からネットワークの分離、客室Wi-Fiの設計、偽APの検出と通知の体制づくりまで、施設の規模と予算に合わせた設計と運用を支援しています。